Optimizely遭供应链攻击:178家机构网站被植入恶意代码,BBC、CNN等受影响
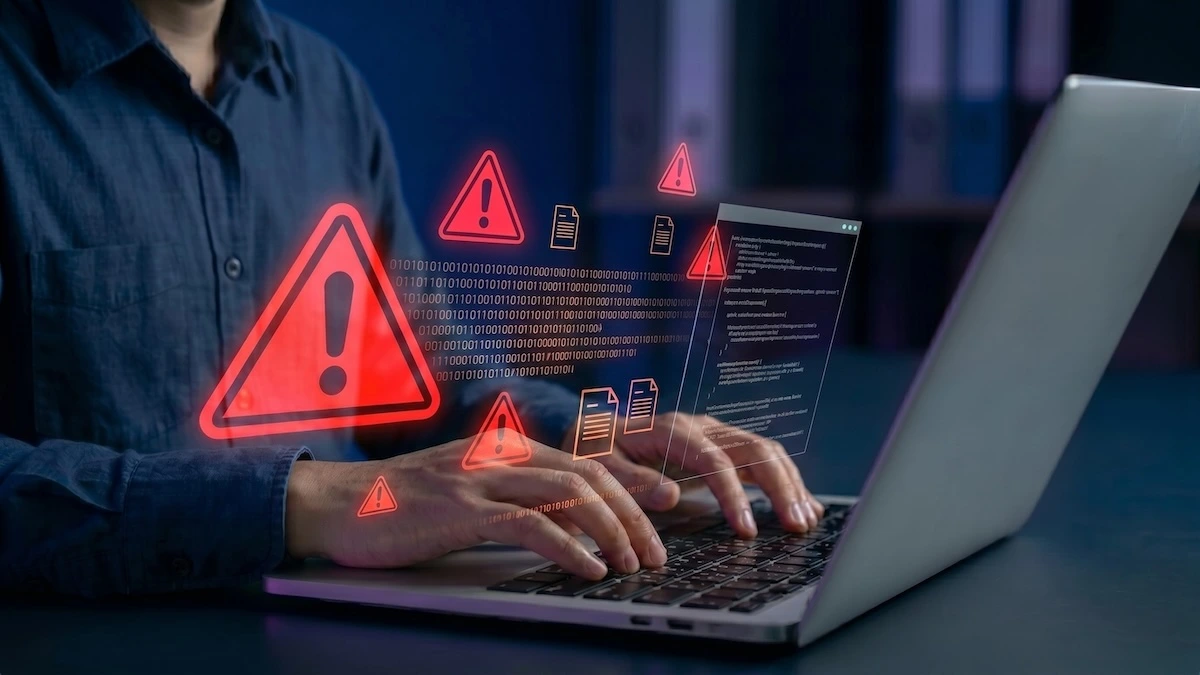
安全公司 Report URI 调查发现,在分析的 1611 个 Optimizely 脚本中,有188个受到感染,涉及178家机构,包括 BBC、CNN、Zoom、GitLab、Salesforce、Equifax、HSBC 和 IKEA。
恶意代码被植入客户自定义 JavaScript 字段,并通过 Optimizely 官方内容分发网络(CDN)加载,因此受影响网站会将其视为可信脚本。
攻击者利用这些代码窃取支付卡信息、Cookie 和页面截图,并替换加密货币钱包地址。截至11月16日晚,攻击者已收到约7000美元的加密货币。
此外,部分 iPhone 和 iPad 用户还被投递了 Coruna 和 DarkSword iOS 漏洞利用工具包。不过,研究人员尚未证实这些工具包成功利用了设备漏洞。
Optimizely 于11月17日确认事件,表示已经修复漏洞、清除受影响项目中的恶意代码,并采取措施保护相关账户。
研究人员提醒,企业不能因为第三方脚本来自可信 CDN,就默认其始终安全。即使企业自身代码和服务器没有遭到入侵,第三方依赖组件遭到篡改,也可能成为攻击企业网站及其访问者的入口。
热门文章
调研报告
-
全球数据泄露态势月度报告 (2026年10月)
-
【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(1019-1101)
-
报告发布 |《全球数据泄露态势月度报告》(2026年9月)
-
报告发布 | 数据安全分类分级调研报告
-
报告发布 |《全球数据泄露态势月度报告》(2026年8月)| 附下载地址