公安部通报35款App:未经同意采集信息、第三方共享不透明、用户行权渠道缺失等违规问题集中暴露
根据中央网信办、工业和信息化部、公安部联合发布的《关于开展2026年个人信息保护系列专项行动的公告》,依据《网络安全法》《个人信息保护法》《网络数据安全管理条例》《App违法违规收集使用个人信息行为认定方法》等法律法规和有关规定,经公安部计算机信息系统安全产品质量监督检验中心检测,35款移动应用存在一项或者多项违法违规收集使用个人信息情况,现通报如下:
1、未经用户同意收集使用个人信息。涉及30款移动应用如下:
《360你财富》(版本5.0.5,苹果应用商店)、《IT桔子》(版本8.0.3.4,华为应用市场)、《单读》(版本2.8.4,小米应用商店)、《荣大智慧云》(版本3.4.9,小米应用商店)、《肝胆相照》(版本3.9.9,华为应用市场)、《金联创》(版本5.56,华为应用市场)、《天相财富》(版本2.3.0,360手机助手)、《诊股宝》(版本1.3.1,苹果应用商店)、《爱租机》(版本10.4.2,小米应用商店)、《进门》(版本5.2.0800,苹果应用商店)、《大阳智投》(版本6.0.360,苹果应用商店)、《安信基金》(版本3.1.36,应用宝)、《合创汽车》(版本3.39.6,小米应用商店)、《Mini记账》(版本2.4.1,OPPO应用商店)、《华创证券e智通》(版本5.10.2,OPPO应用商店)、《海文交》(版本3.2.5,苹果应用商店)、《爱记账》(版本1.1.5,华为应用市场)、《三一卡车》(版本7.09.31,vivo应用商店)、《全球加盟网》(版本1.9.7,苹果应用商店)、《好买基金》(版本9.2.8,苹果应用商店)、《东方赢家》(版本6.3.0,小米应用商店)、《选股魔方》(版本3.4.07,苹果应用商店)、《头号理财》(版本3.8.4,苹果应用商店)、《五星智投》(版本1.32.1,百度手机助手)、《查个码》(版本2.2.9,华为应用市场)、《每市》(版本5.8.8,苹果应用商店)、《安盈智汇》(版本1.0.3,应用宝)、《正大猪博士》(版本6.17.8,应用宝)、《新能源云》(版本V2.8.2,应用宝)、《快期》(版本1.113.30,vivo应用商店)。
2、未完整准确告知收集使用个人信息情况,或告知收集使用个人信息目的、方式、范围与实际收集使用情况不一致。涉及1款移动应用如下:
《IT桔子》(版本8.0.3.4,华为应用市场)。
3、未列明向第三方提供个人信息的种类、目的、方式以及接收方的名称、联系方式。涉及4款移动应用如下:
《信美相互》(版本4.4.14,小米应用商店)、《海文交》(版本3.2.5,苹果应用商店)、《正大猪博士》(版本6.17.8,应用宝)、《快期》(版本1.113.30,vivo应用商店)。
4、在申请打开可收集个人信息的权限或申请收集用户等个人敏感信息时,未同步告知用户其目的。涉及7款移动应用如下:
《天相财富》(版本2.3.0,360手机助手)、《信美相互》(版本4.4.14,小米应用商店)、《化纤圈》(版本1.3.5,OPPO应用商店)、《安盈智汇》(版本1.0.3,应用宝)、《中国黄金》(版本1.13,应用宝)、《纱线圈》(版本1.4.4,应用宝)、《国景》(版本5.0.7,vivo应用商店)。
5、强制用户同意收集非必要个人信息。涉及1款移动应用如下:
《肝胆相照》(版本3.9.9,华为应用市场)。
6、超出必要范围收集使用个人信息,在无关场景收集位置、通讯录、短信等个人信息。涉及1款移动应用如下:
《荣大智慧云》(版本3.4.9,小米应用商店)。
7、未提供有效注销用户账号功能。涉及1款移动应用如下:
《选股魔方》(版本3.4.07,苹果应用商店)。
8、未向用户提供行使更正、删除、拒绝处理个人信息等权利的便捷渠道,相关功能不完善不健全。涉及1款移动应用如下:
《三一卡车》(版本7.09.31,vivo应用商店)。
上期通报的公安部计算机信息系统安全产品质量监督检验中心检测发现的42款违法违规移动应用,经复测仍有15款存在问题,相关移动应用分发平台已予以下架。
(注:以上所列移动应用检测时间为2026年8月17日至2026年9月11日)
文章来源:“国家网络安全通报中心”微信公众号
本次通报的35款违规App,涵盖金融理财、产业资讯、汽车租赁等多个领域,违规问题集中在信息收集授权、隐私规则告知、用户权利保障三大方面,普遍存在违背合法、正当、必要原则的情形。梆梆安全将结合通报原文,拆解违规类型,给出企业合规应对建议。
01违规问题分类
一、信息收集授权不合规
违规原因:未经用户同意擅自收集使用个人信息;强制用户同意非必要信息收集;超出业务必要范围,在无关场景索取位置、通讯录、短信等敏感信息;申请权限时不同步告知收集目的。
造成的影响:用户在不知情的情况下被采集手机号、通讯录、地理位置等隐私数据;个人信息被过度抓取,极易被倒卖,持续接到推销电话、垃圾短信;敏感信息外泄后,面临精准电信诈骗、身份信息被盗用的财产风险。
二、隐私告知与第三方数据共享不合规
违规原因:隐私政策内容不实,告知的收集范围与实际采集行为不一致;向第三方共享个人信息时,未列明接收方主体、联系方式、数据用途与信息种类,未取得用户单独同意。
造成的影响:用户无法全面知晓自身信息流向,个人数据被暗中流转给合作第三方;信息泄露源头难以追溯,后续遭遇骚扰与侵权时,维权举证难度大幅增加。
三、用户个人信息权利保障机制缺失
违规原因:未提供有效的账号注销入口;不具备便捷的个人信息更正、删除、撤回授权渠道;对用户行使信息权利设置不合理门槛。
造成的影响:用户不再使用App时,无法彻底清除留存的个人信息;账号长期处于在线状态,信息持续被平台留存;个人失去对自身数据的控制权,隐私安全长期处于无保障状态。
02合规建议
1、严守最小必要收集原则。严格按照业务场景匹配权限,只采集服务必需的个人信息,杜绝在无关场景索要通讯录、定位、短信等敏感权限;取消强制捆绑授权,不得把同意非必要信息收集作为使用App的前置条件,所有信息采集必须取得用户明示同意。
2、完善隐私政策并做到如实公示。全面梳理App及第三方插件的数据采集行为,确保隐私政策写明收集目的、方式、范围,做到书面条款与后台实际行为完全一致;对外向第三方提供个人信息时,完整公示接收方信息,单独取得用户授权,杜绝私下流转用户数据。
3、健全用户权利保障通道。在App内增设一键注销账号、更正信息、删除数据、撤回授权的功能入口,简化操作流程,不设置额外门槛;建立申请受理机制,在承诺时限内响应用户诉求,保障用户对个人信息的自主处置权。
4、开展常态化自查复测。定期对App权限调用、数据上传、第三方SDK信息共享行为开展内部检测;上线前完成个人信息保护合规测评,避免同类问题反复出现;对历史存量违规问题立即整改,防止复测不合格被应用平台下架处理。
个人信息保护是数字经济时代企业合规经营的底线。各应用运营主体当严格落实《个人信息保护法》相关要求,规范信息采集、共享、存储全流程,以持续完善的数据治理守护用户个人信息权益,稳固自身合规根基。
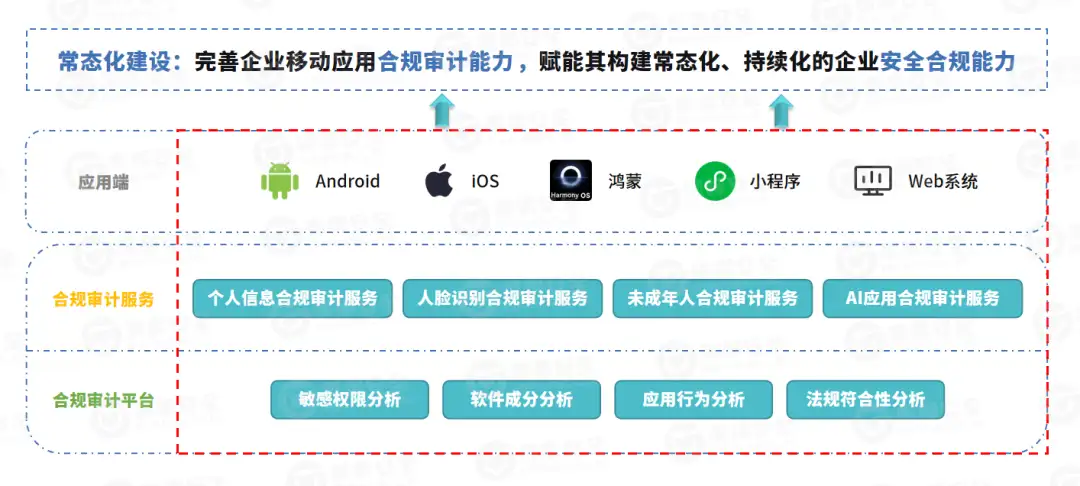
梆梆安全个人信息保护合规审计
梆梆安全依托在移动安全领域超过十年的技术沉淀与实践积累,系统性构建了专业的合规审计框架,聚焦于合规审计业务,涵盖个人信息保护、未成年人信息保护、AI应用合规及人脸识别等多个专项领域,严格依据《个人信息保护法》《个人信息保护审计管理办法》等法律法规、国标行标及监管政策要求开展审计工作。
基于“自动化平台+专家能力”,覆盖26个审计域,贯穿信息收集、存储、使用、传输全流程,系统识别企业在制度、流程、技术及运营环境中的合规风险,形成“审计-整改-优化”的管理闭环,输出严谨的风险评估报告与可落地的持续改进方案,助力企业高效构建合规防线。
热门文章

调研报告
-
【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(1005-1018)
-
报告发布 |《全球数据泄露态势月度报告》(2026年9月)
-
【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(0921-1004)
-
报告发布 | 数据安全分类分级调研报告
-
报告发布 |《全球数据泄露态势月度报告》(2026年8月)| 附下载地址