【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(1005-1018)
一、 最新公开通报动态
1. 公开通报动态
·依据"安徽省通信管理局官网"发布,10月16日,安徽省通信管理局依据相关法律法规,开展APP、SDK违法违规收集使用个人信息专项治理行动。10月检测发现9款APP存在违法违规收集使用个人信息的问题,安徽省通信管理局予以公开通报。
·依据"工业和信息化部官网"发布,10月15日,工业和信息化部依据相关法律法规,开展APP、SDK违法违规收集使用个人信息专项治理行动。10月检测发现17款APP存在违法违规收集使用个人信息的问题,工业和信息化部予以公开通报。
·依据"江苏省通信管理局官网"发布,10月12日,江苏省通信管理局依据相关法律法规,开展APP、SDK违法违规收集使用个人信息专项治理行动。10月检测发现16款APP存在违法违规收集使用个人信息的问题,江苏省通信管理局予以公开通报。
·依据"河北省通信管理局官网"发布,10月9日,河北省通信管理局依据相关法律法规,开展APP、SDK违法违规收集使用个人信息专项治理行动。10月检测发现4款APP存在违法违规收集使用个人信息的问题,河北省通信管理局予以公开通报。
·依据"北京市通信管理局官网"发布,10月8日,北京市通信管理局依据相关法律法规,开展APP、SDK违法违规收集使用个人信息专项治理行动。10月检测发现4款APP存在违法违规收集使用个人信息的问题,北京市通信管理局予以公开通报。
二、 公开通报详情汇总
1. 公开通报问题分析
依据近两周公开通报数据,发现存在隐私合规类问题的APP数据,从APP行业分类及TOP3问题数据两方面来说明。
1) 问题行业TOP3:
其他
问诊挂号类
本地生活类
2) 隐私合规问题TOP3:
TOP1:164-1 违规收集个人信息
TOP2:164-5 APP强制、频繁、过度索取权限
TOP3:26号文 未明示个人信息处理规则
2. 公开通报问题汇总
针对国家近两周公开通报数据,依据问题类型,统计涉及APP数量如下:
问题分类 | 问题数量 |
164-1 违规收集个人信息 | 39 |
164-5 APP强制、频繁、过度索取权限 | 13 |
26号文 未明示个人信息处理规则 | 13 |
164-2 超范围收集个人信息 | 7 |
164-6 APP频繁自启动和关联启动 | 4 |
191-1 未公开收集使用规则 | 4 |
191-2 未明示收集使用个人信息的目的、方式和范围 | 4 |
191-6-2为更正、删除个人信息或注销用户账号设置不必要或不合理条件 | 4 |
26号文 窗口关闭用户可选 | 3 |
26号文 未妥善处理用户投诉 | 3 |
164-3 违规使用个人信息 | 2 |
164-4 强制用户使用定向推送 | 2 |
191-3 未经用户同意收集使用个人信息 | 2 |
26号文 信息窗口乱跳转 | 1 |
164-9 应用分发平台上的APP信息明示不到位 | 1 |
26号文 信息窗口点击乱跳转 | 1 |
26号文 未集中展示嵌入的SDK名称、功能及其处理个人信息的规则 | 1 |
191-4 违反必要原则、收集与其提供的服务无关的个人信息 | 1 |
总计 | 105 |
针对国家近两周公开通报数据,依据APP类型,统计出现通报的APP数量如下:
APP类型 | APP数量 |
其他 | 58 |
问诊挂号类 | 2 |
婚恋相亲类 | 1 |
安全管理类 | 1 |
实用工具类 | 1 |
本地生活类 | 1 |
用车服务类 | 1 |
网络直播类 | 1 |
总计 | 66 |
三、 漏洞风险分析
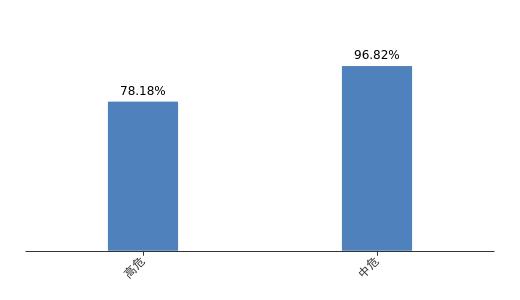
从全国的Android APP中随机抽取了303款进行漏洞检测发现,存在中高危漏洞威胁的APP为220个,即72.61%以上的APP存在中高危漏洞风险。而这220款漏洞应用中,有高危漏洞的应用共172款,占比78.18%,有中危漏洞的应用共213款,占比96.82%(同一款应用可能存在多个等级的漏洞)。存在不同风险等级漏洞的APP占比如下:
1. 各漏洞类型占比分析
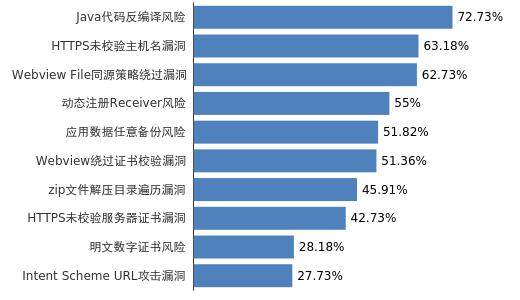
针对不同类型的漏洞进行了统计,应用中高危漏洞数量排名前三的类型分别为Java代码反编译风险、HTTPS未校验主机名漏洞以及Webview File同源策略绕过漏洞。各漏洞类型占比情况如下图所示:
2. 存在漏洞的APP各类型占比分析
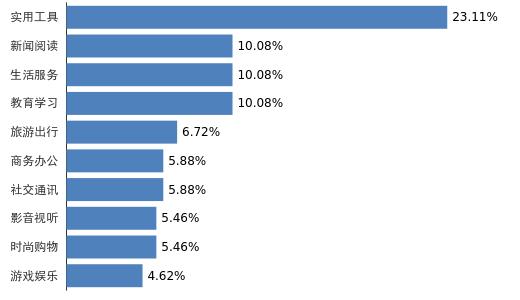
从APP类型来看,实用工具类APP存在漏洞风险最多,占漏洞APP总量的23.11%,其次为新闻阅读类APP,占比10.08%,生活服务类APP位居第三,占比10.08%,漏洞数量排名前十的类型如下图所示:
热门文章


调研报告
-
【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(1005-1018)
-
报告发布 |《全球数据泄露态势月度报告》(2026年9月)
-
【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(0921-1004)
-
报告发布 | 数据安全分类分级调研报告
-
报告发布 |《全球数据泄露态势月度报告》(2026年8月)| 附下载地址