工信部通报17款App及SDK!弹窗、权限、信息收集类违规集中曝光
关于侵害用户权益行为的APP(SDK)通报
(2026年第6批,总第59批)
根据中央网信办、工业和信息化部、公安部联合发布的《关于开展2026年个人信息保护系列专项行动的公告》,依据《个人信息保护法》《网络安全法》《电信条例》《电信和互联网用户个人信息保护规定》等法律法规,我部对APP、SDK违法违规收集使用个人信息等问题开展治理。近期,经组织第三方检测机构进行抽查,共发现17款APP及SDK存在侵害用户权益行为(详见附件),现予以通报。
工业和信息化部通报存在问题的APP(SDK)名单
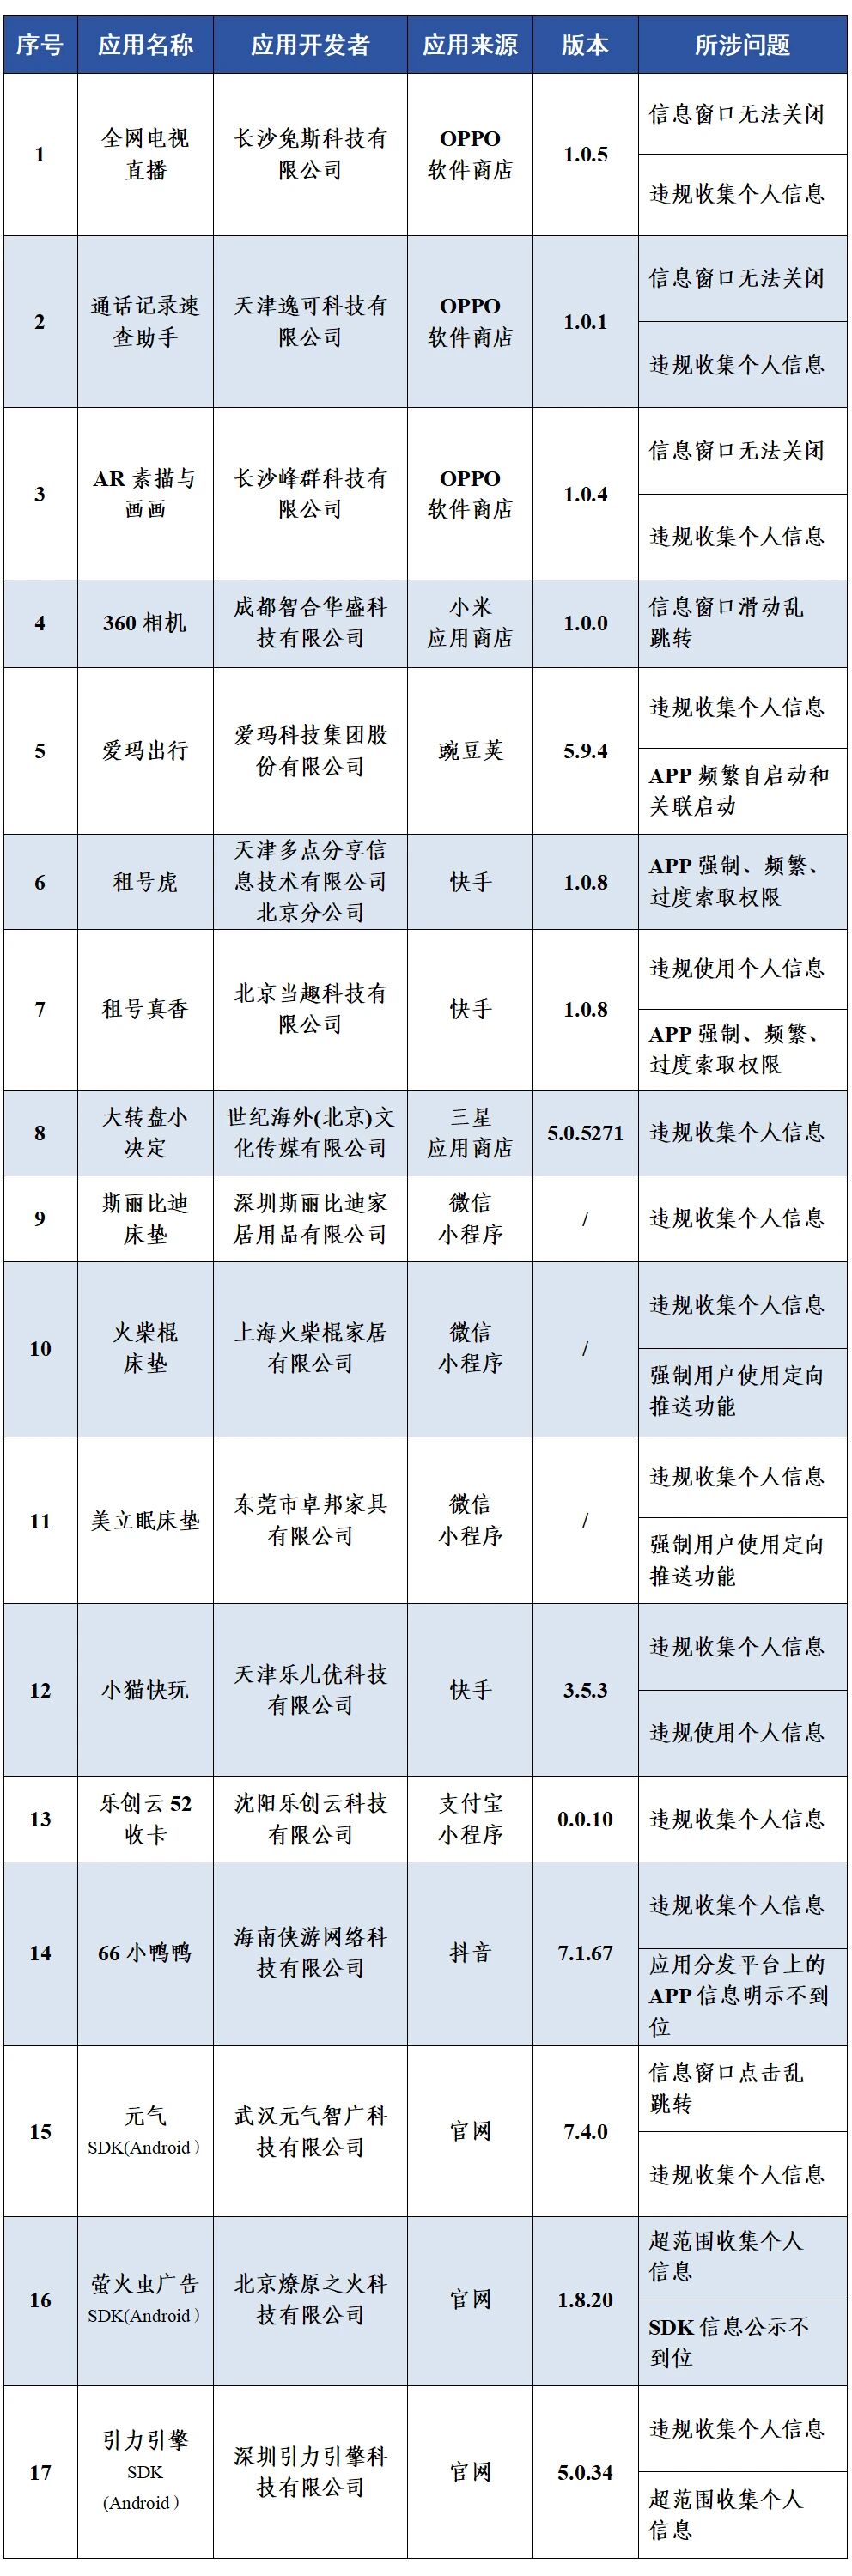
上述APP及SDK应按有关规定进行整改,整改落实不到位的,工信部将依法依规组织开展相关处置工作。
来源:工信微报
本次监管抽查共检出17款APP、小程序及SDK存在侵害用户权益问题,违规类型集中在个人信息收集、弹窗交互、权限索取、信息公示、功能强制使用等方面,各类违规行为直接损害用户知情权、选择权与个人信息安全。
01违规问题分类
一、弹窗交互异常,界面操作受限。部分APP存在信息窗口无法关闭、点击滑动乱跳转等问题,用户无法自主关闭弹窗,页面不受控跳转。
二、违规收集、超范围收集以及违规使用个人信息。多款APP、小程序、SDK未经合规授权,违规采集用户个人信息,部分SDK存在超范围收集个人信息、违规使用已获取的个人信息的情况。
三、过度索取权限、自启动管控缺失。部分APP强制、频繁、过度索取系统权限;还有APP存在频繁自启动和关联启动问题。
四、信息公示不到位。部分APP、SDK未按要求完整公示产品信息、SDK个人信息处理相关内容,信息明示存在缺失。
五、强制推送定向功能。部分小程序强制用户使用定向推送功能,不提供便捷关闭渠道。
02企业合规建议
(1)弹窗整改:优化弹窗交互,增设关闭按钮,修复页面乱跳转问题,不阻碍用户关闭弹窗。
(2)信息采集梳理:全面核查APP及内嵌SDK的数据采集,恪守最小必要原则,清理非必要采集项,禁止超范围、违规使用个人信息。
(3)权限与启动管控:删减非必要权限申请,杜绝强制、频繁索要权限;限制APP自启动、关联启动,仅业务必要时启用。
(4)信息公示完善:补齐APP、SDK个人信息处理公示内容,确保隐私说明清晰可查。
(5)定向推送优化:提供定向推送一键关闭入口,禁止强制推送。
(6)常态化自查:定期开展安全检测,覆盖APP、小程序、SDK,提前排查整改隐私合规风险。
个人信息保护监管持续保持高压态势,专项抽查覆盖APP、小程序、SDK等多类产品形态。企业应当以本次通报案例为警示,主动落实个人信息保护主体责任,及时完成问题整改,在业务发展与用户隐私安全之间建立平衡,切实保障用户合法权益。
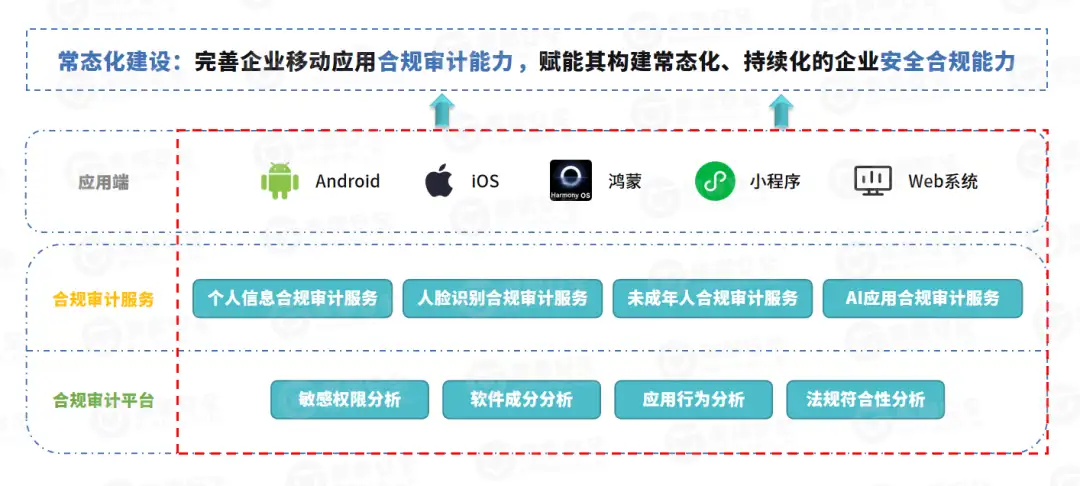
梆梆安全个人信息保护合规审计
梆梆安全依托在移动安全领域超过十年的技术沉淀与实践积累,系统性构建了专业的合规审计框架,聚焦于合规审计业务,涵盖个人信息保护、未成年人信息保护、AI应用合规及人脸识别等多个专项领域,严格依据《个人信息保护法》《个人信息保护审计管理办法》等法律法规、国标行标及监管政策要求开展审计工作。
基于“自动化平台+专家能力”,覆盖26个审计域,贯穿信息收集、存储、使用、传输全流程,系统识别企业在制度、流程、技术及运营环境中的合规风险,形成“审计-整改-优化”的管理闭环,输出严谨的风险评估报告与可落地的持续改进方案,助力企业高效构建合规防线。
热门文章
调研报告
-
【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(0921-1004)
-
报告发布 | 数据安全分类分级调研报告
-
报告发布 |《全球数据泄露态势月度报告》(2026年8月)| 附下载地址
-
报告发布 | 大模型安全测评体系与实践报告(2026)
-

价值图谱 | WEB漏洞扫描产品核心能力介绍