报告发布 |《全球数据泄露态势月度报告》(2026年9月)
本报告由数世咨询 & 零零信安 共同发布
在万物互联的数字化时代,数据做为第五大生产要素,要实现充分的流动才能创造出无限的价值。同时,数据安全风险也随之而来。数据的流动性意味着安全的巨大挑战,数据泄露事件成为常态。
为了掌握数据泄露态势,应对日益复杂的安全风险,数世咨询联合零零信安,基于0.zone安全开源情报系统,共同发布《全球数据泄露态势》月度报告。该系统监控范围包括明网、深网、暗网、匿名社群等约10万个威胁源。除了月度的数据泄露概况以外,报告还会针对一些典型的数据泄露事件进行抽样事件分析。如果发现影响较大的数据伪造事件,还会对其进行分析和辟谣。
本期报告的统计区间2026年9月。
一、数据泄露市场
2026年9月共监控到全球DWM(Dark Web Market)情报:
深网和暗网有效情报32,654份;
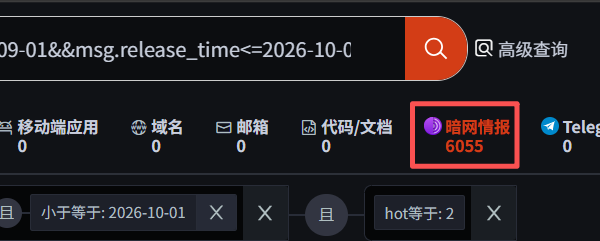
泄露数据的高价值买卖情报6,055份。
1、国家分类
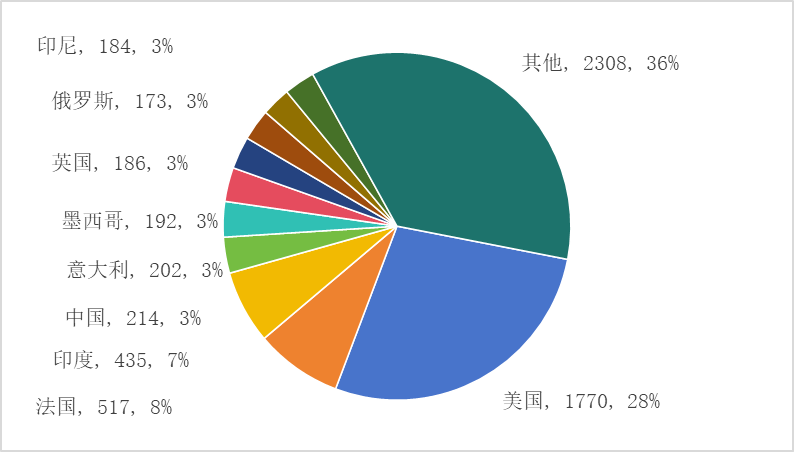
其中美国是数据泄露第一大国,共泄露数据1,770份,其他数据泄露较多的国家还包括法国、印度、中国、意大利等。详情如下图所示:
2、行业分类
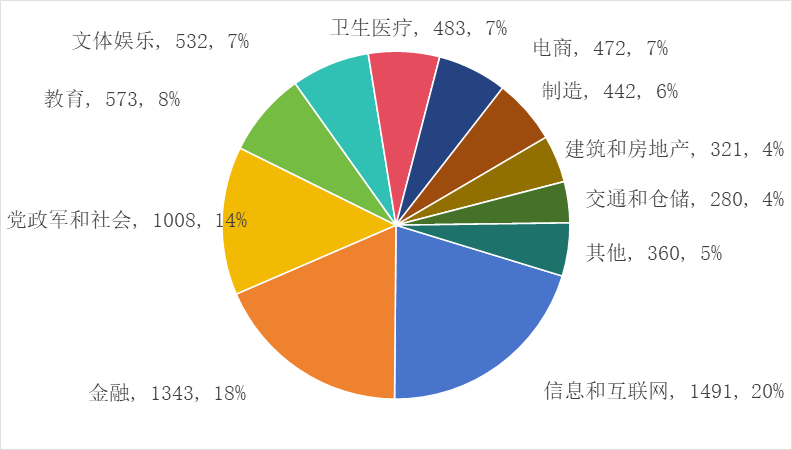
9月份行业属性数据占泄露数据总量约95%左右,泄露的行业数据主要包括金融行业、信息和互联网行业、党政军和社会行业、制造行业、电商行业等。6%左右的泄露数据无明显行业属性,包括邮箱密码二要素数据、无明显泄露源的公民个人信息数据、批量的企业工商数据等。详情如下图所示:
3、泄露数量
9月份泄露的数据中包含数份数十亿三要素日志数据、数十份数十亿二要素数据、十亿条个人邮箱电话数据泄露,除上述数据外,全球整体数据泄露量达到数百亿行以上。排除该类数据泄露,具有明确泄露源的非二要素新数据泄露量约在数十亿行以上。
二、事件抽样分析
1、以色列国防部数据泄露
发布时间:2026.9.27
泄露数量:37,000
售卖/发布人:autone
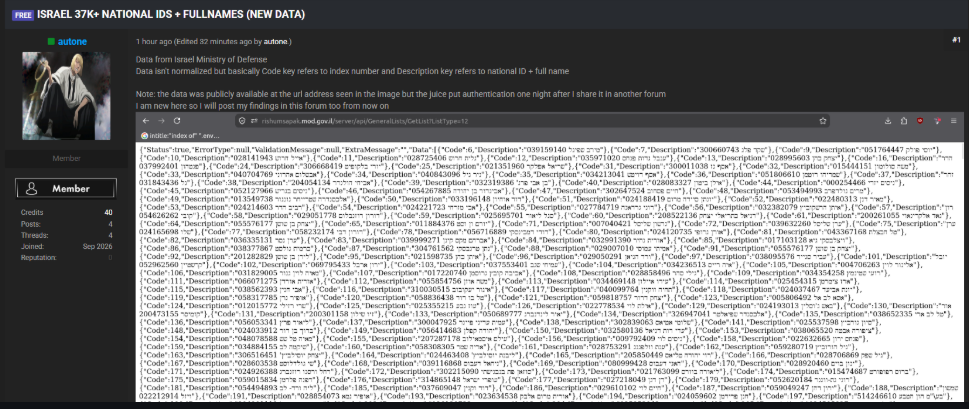
事件描述:2026.9.27 某暗网数据交易平台有人宣称正在售卖一份以色列国防部国民身份证号+全名数据。卖家称此份数据共37,000条记录,数据字段包含国民身份证号、全名等,此份数据的价格未知。
2、美国劳伦斯利弗莫尔国家实验室数据泄露
发布时间:2026.9.28
泄露数量:
售卖/发布人:Blacknet00
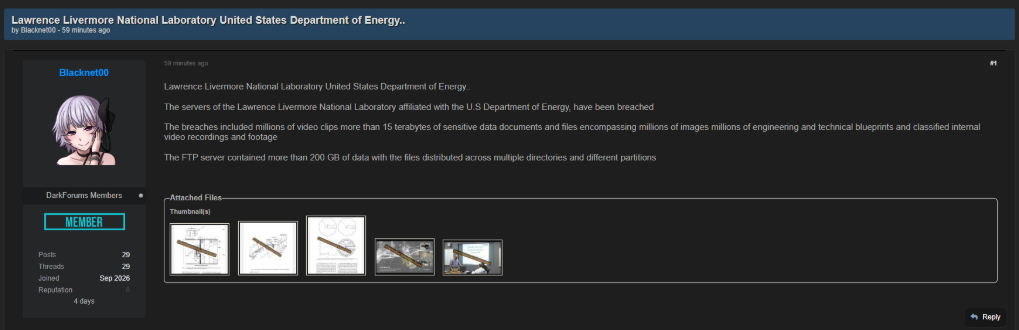
事件描述:2026.9.28 某暗网数据交易平台有人宣称正在售卖一份美国劳伦斯利弗莫尔国家实验室(隶属美国能源部)泄露数据。卖家称此份数据共超过15TB敏感数据(FTP服务器含200GB+),数据字段包含视频片段、敏感文档、图片、工程与技术蓝图、机密内部视频录像等,此份数据的价格未知。
3、巴西BPC/LOAS政府数据泄露
发布时间:2026.9.29
泄露数量:6,436,000
售卖/发布人:Buddha
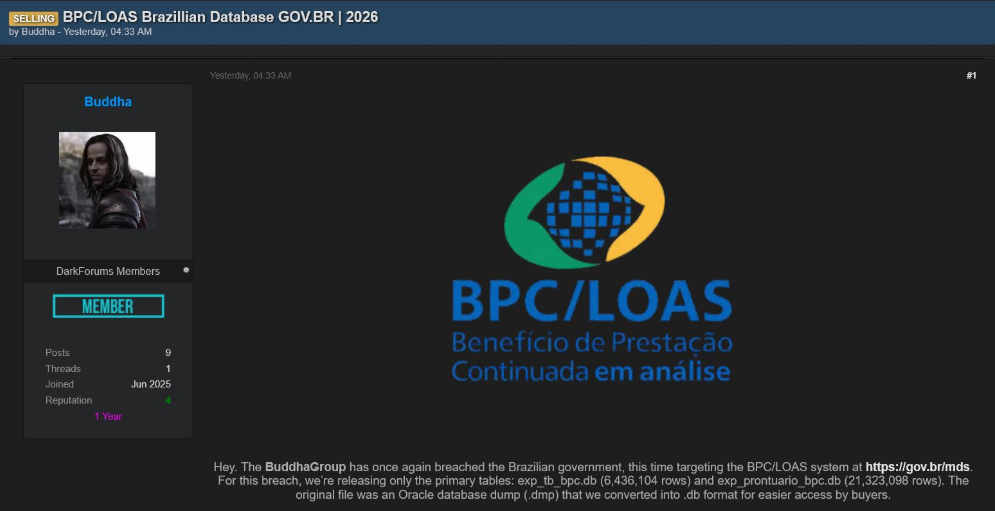
事件描述:2026.9.29 某暗网数据交易平台有人宣称正在售卖一份巴西BPC/LOAS政府数据库。卖家称此份数据共约6,436,000行(exp_tb_bpc.db)及2132.3万行(exp_prontuario_bpc.db),数据字段包含受益人相关信息等,此份数据的价格未知。
4、法国France Travail员工数据泄露
发布时间:2026.9.29
泄露数量:62,848
售卖/发布人:Rose
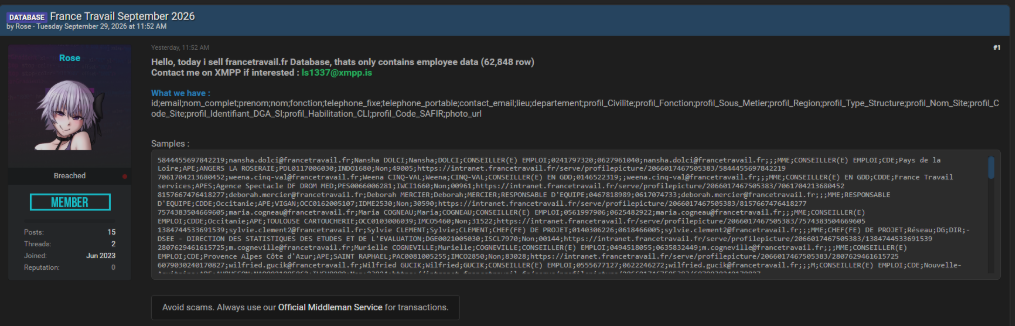
事件描述:2026.9.29 某暗网数据交易平台有人宣称正在售卖一份法国France Travail员工数据库。卖家称此份数据共62,848行,数据字段包含邮箱、全名、名字、姓氏、职位、固定电话、手机、联系邮箱、地点、部门、个人档案、站点、职能、子职业、地区、结构类型、站点名称、站点代码、DCA标识、权限信息、照片URL等,此份数据的价格未知。
5、美国联邦调查局(FBI)联邦服务门户数据泄露
发布时间:2026.9.30
泄露数量:
售卖/发布人:Blacknet00
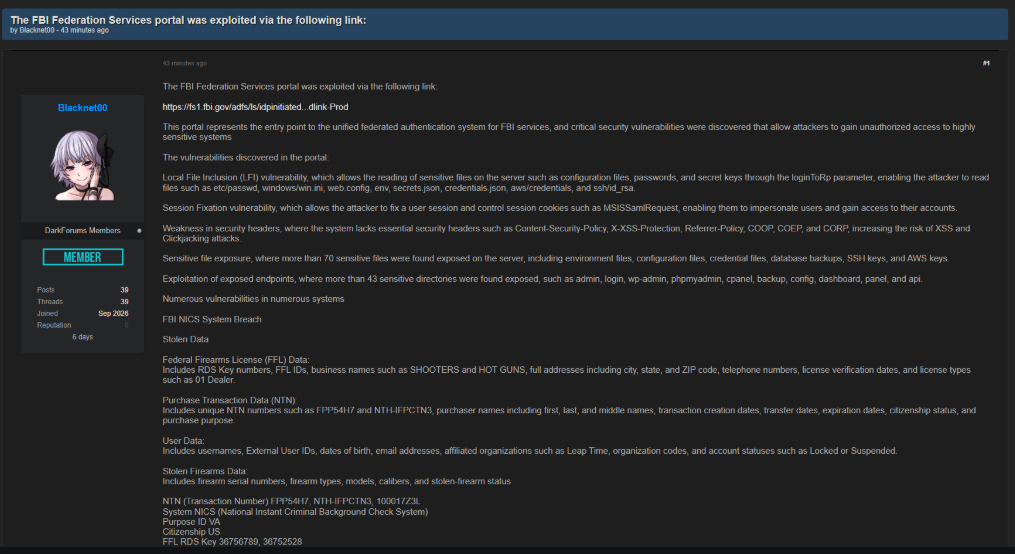
事件描述:2026.9.30 某暗网数据交易平台有人宣称正在售卖一份美国联邦调查局(FBI)联邦服务门户泄露数据。卖家称此份数据包含联邦枪支许可证、购买交易、用户及被盗枪支等相关数据,数据字段包含联邦枪支许可证信息(RDS密钥号、FFL ID、商家名称、地址、电话等)、购买交易数据(NTN号码、购买者姓名、交易日期、公民身份等)、用户数据(用户名、外部用户ID、出生日期、邮箱、所属组织、账户状态等)、被盗枪支数据(枪支序列号、类型、型号、口径、被盗状态等),此份数据的价格未知。
6、中国学生招生平台数据泄露
发布时间:2026.9.27
泄露数量:15,100,000
售卖/发布人:Tanaka
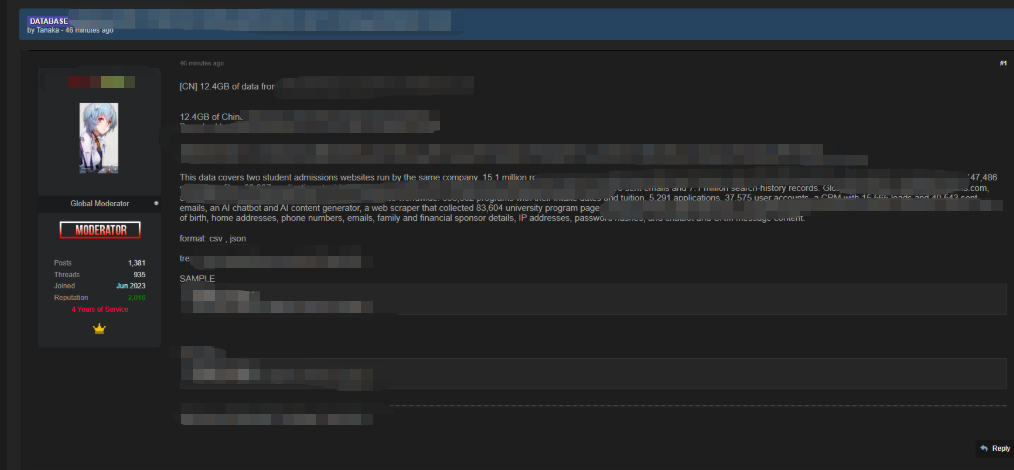
事件描述:2026.9.27 某暗网数据交易平台有人宣称正在售卖一份中国学生招生平台数据。卖家称此份数据共15,100,000行(12.4GB),数据字段包含申请人全名、护照号码、出生日期、家庭地址、电话号码、电子邮箱、家庭及财务担保人详情、IP地址、密码哈希、聊天机器人及CRM消息内容等,此份数据的价格未知。
7、中国物流公司数据泄露
发布时间:2026.9.28
泄露数量:200,000,000
售卖/发布人:666op
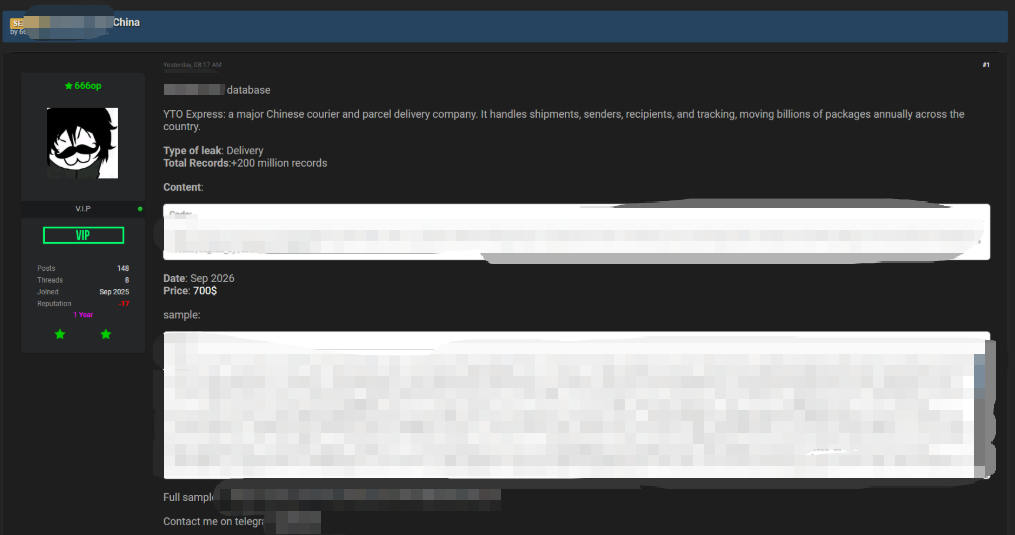
事件描述:2026.9.28 某暗网数据交易平台有人宣称正在售卖一份﹡中国物流公司快递数据。卖家称此份数据共200,000,000条记录,数据字段包含运单号、订单号、快递公司、发货时间、状态、收件人姓名、收件人电话、收件省份、收件城市、收件区县、寄件商家、寄件省份、寄件城市、产品名称、产品类别、数量、重量、申报价值、支付方式、运费、货到付款金额、是否保价、保价金额、始发枢纽、目的枢纽、路线、运输天数、预计送达时间、签收时间、签收人、投递尝试次数等,此份数据的价格未知。
8、中国金融/支付公司数据泄露
发布时间:2026.9.29
泄露数量:290,000,000
售卖/发布人:Amber_lily
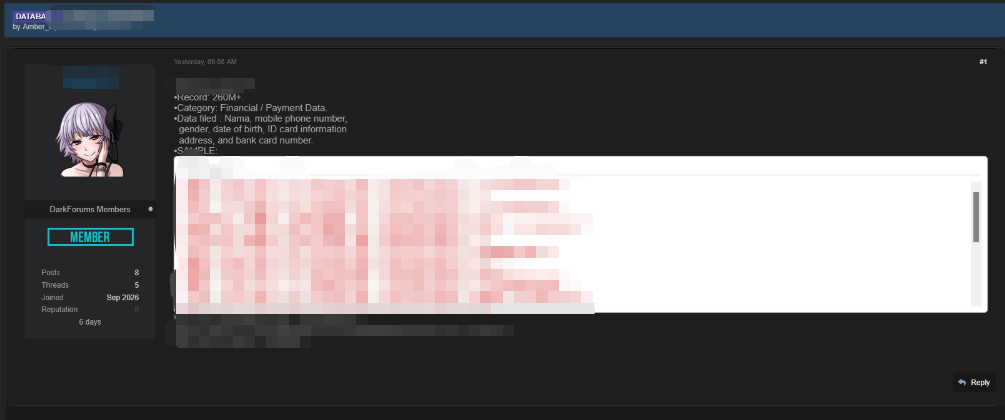
事件描述:2026.9.29 某暗网数据交易平台有人宣称正在售卖一份﹡中国金融/支付公司数据。卖家称此份数据共290,000,000条记录,数据字段包含姓名、手机号码、性别、出生日期、身份证信息、地址、银行卡号等,此份数据的价格未知。
9、中国按摩服务平台数据泄露
发布时间:2026.9.30
泄露数量:9,300,000
售卖/发布人:johnboom
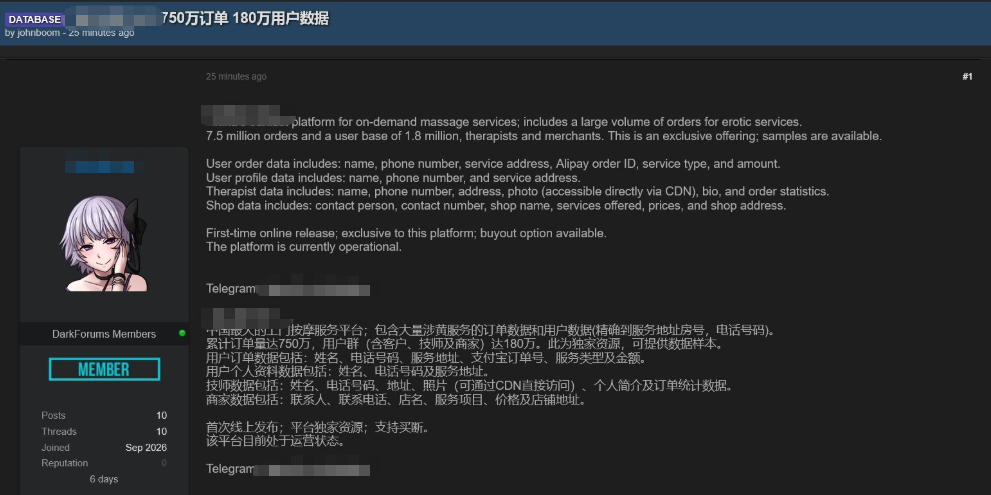
事件描述:2026.9.30 某暗网数据交易平台有人宣称正在售卖一份中国按摩服务平台订单及用户数据。卖家称此份数据共750万订单及180万用户,数据字段包含用户订单数据(姓名、电话号码、服务地址、支付宝订单号、服务类型及金额)、用户资料(姓名、电话号码、服务地址)、技师资料(姓名、电话号码、地址、照片、个人简介及订单统计)、商家数据(联系人、联系电话、店名、服务项目、价格及店铺地址)等,此份数据的价格未知。
10、广东裕*****科技股份有限公司数据泄露
发布时间:2026.9.23
泄露数量:
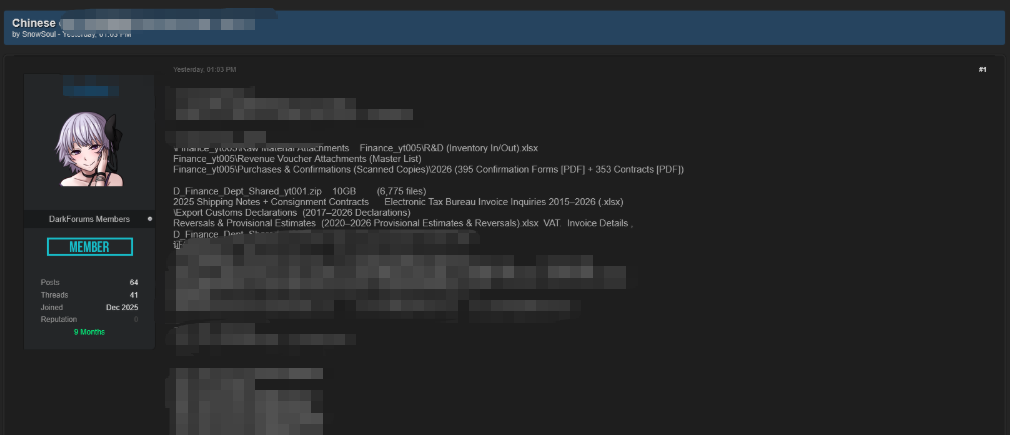
售卖/发布人:SnowSoul
事件描述:2026.9.23 某暗网数据交易平台有人宣称正在售卖一份广东裕*****科技股份有限公司财务及相关数据。卖家称此份数据共10GB+(含多个财务文件及50g数据库等),数据字段包含财务附件、研发库存进出、收入凭证、采购确认单、合同、发货单、电子税务局发票查询、出口报关单、增值税发票明细、人员花名册、股权结构、股东资料、营业执照、法人身份证、客户货款回款情况、对账单等,此份数据的价格未知。
三、勒索软件和黑客组织
1、活跃商业黑客组织综述
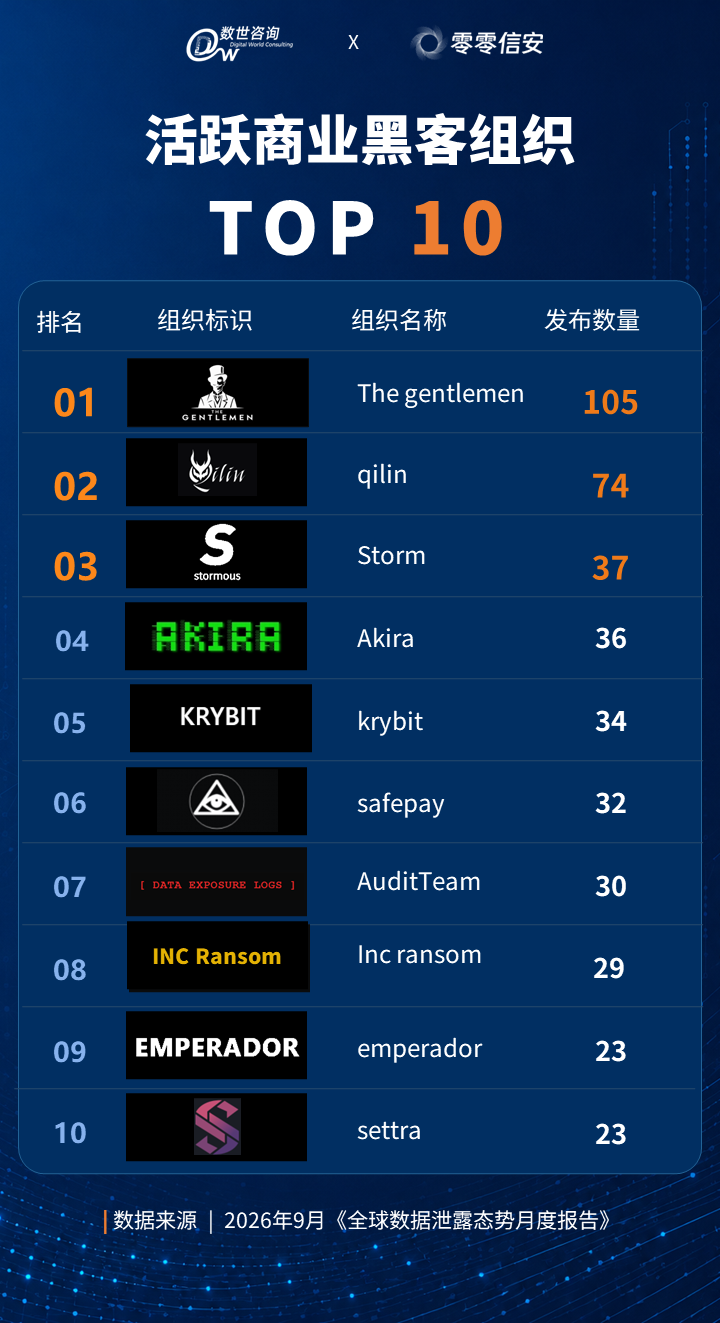
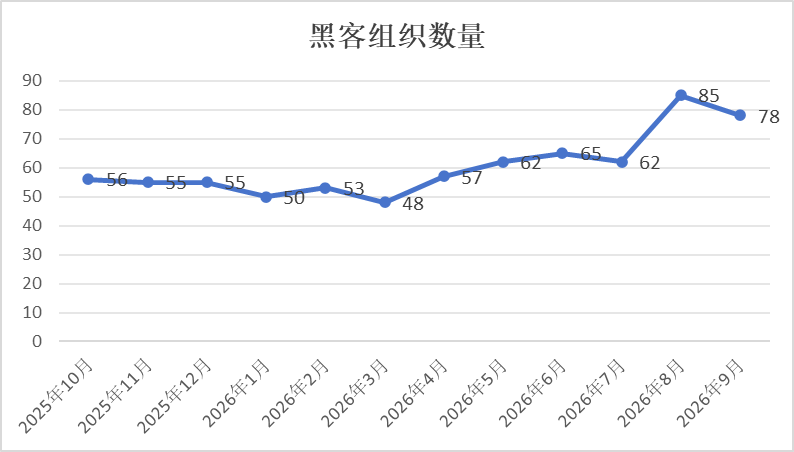
2026年9月全球活跃的商业黑客组织(有勒索发布行为)共78个,公开的勒索事件共847件,TOP 10的黑客组织如下所示:
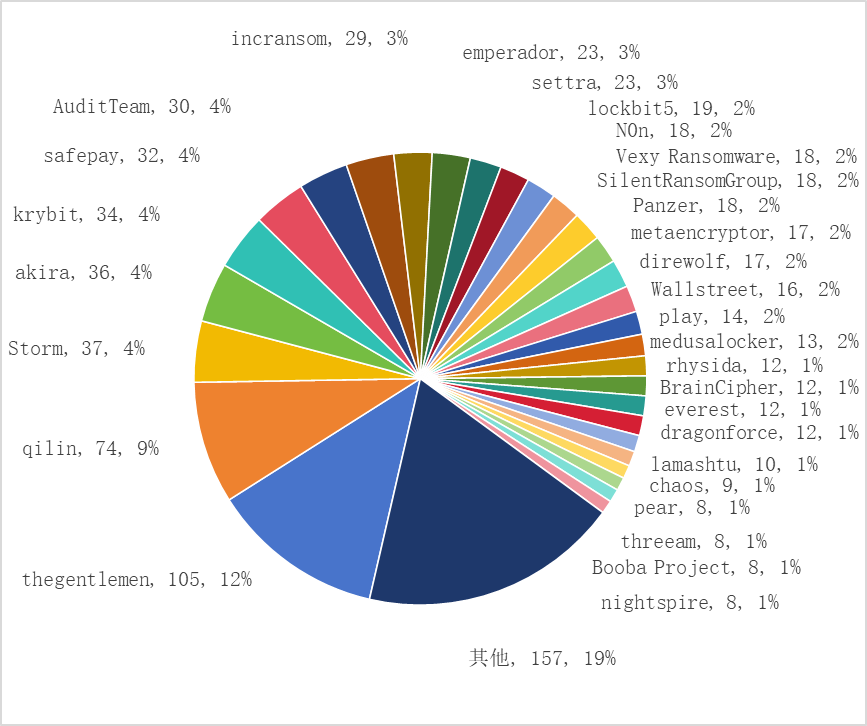
TOP 30的商业黑客组织公开发布的勒索事件占全部事件的81%,如下所示:
2、黑客组织活度趋势
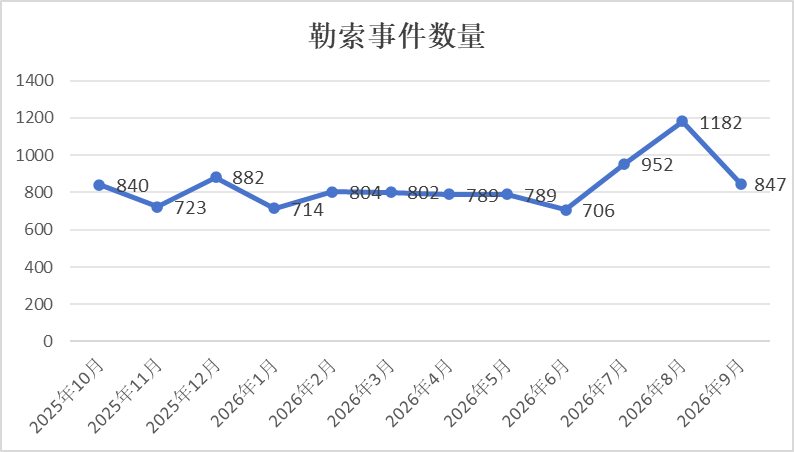
下图为近一年来黑客组织活跃度趋势图,从下图可看出,虽然每个月全球商业黑客组织的活动波动性较强(本月与上月相比有所减少),整体活跃度趋势正在逐步趋于稳定,统计末端(2026年9月)达到一年前统计前端(2025年10月)的100.8%:
随着TI+AI(开源情报+人工智能自动化)的攻击方式逐步成熟,尤其是2023年以来,WormGPT和FraudGPT的发布和发展,黑客组织正在向精英化、小型化、自动化演进,这也促使更多的黑客组织逐渐分裂、诞生和成长,本月活跃的黑客组织的数量如下图所示:
3、本月典型事件说明
由于每月黑客组织行动数量庞大,无法在报告中枚举全部事件,分析员随机抽取展示10个典型样例事件,并对其中部分代表性事件进行细节说明:
事件 | 国家/组织 | 时间 | 黑客组织 |
Queens County Public Ad | 美国纽约皇后县公共行政官办公室 | 2026/9/17 | Rhysida |
gob.pe | Blog | 秘鲁政府官方统一数字平台 | 2026/9/16 | safepay |
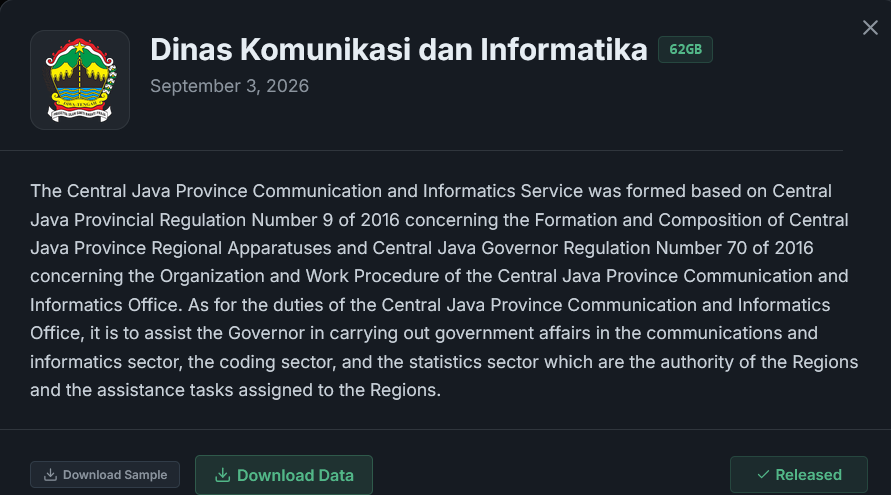
Dinas Komunikasi dan Informatika | 印尼通信与信息技术局 | 2026/9/3 | PANZER |
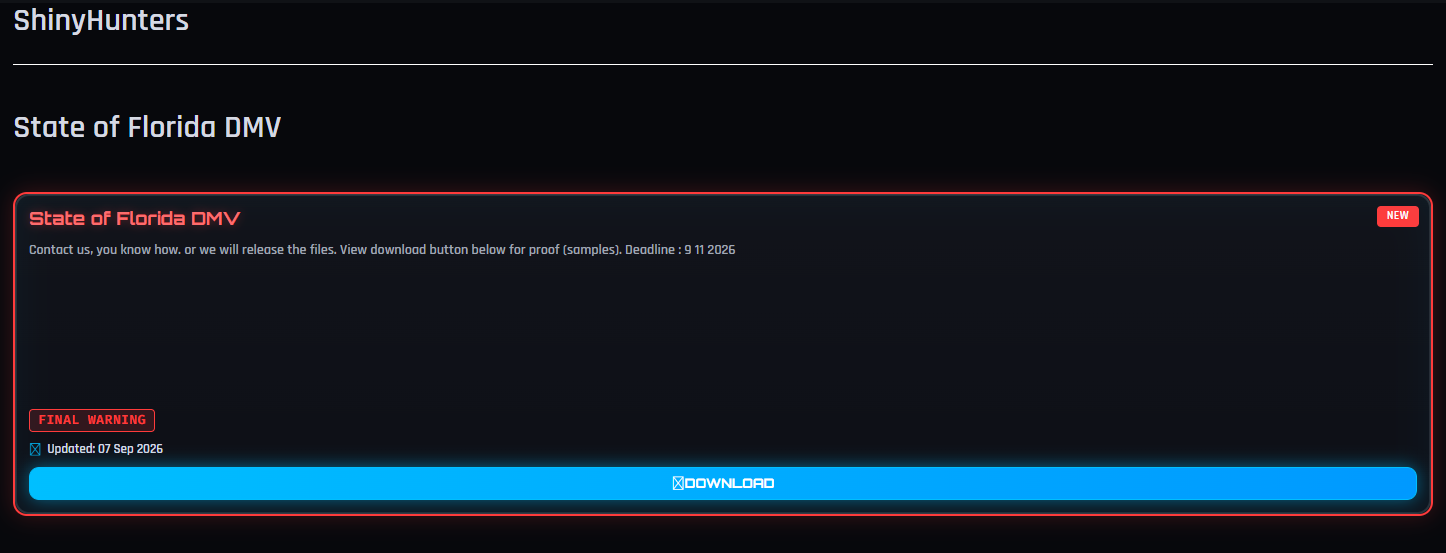
State of Florida DMV | 美国佛罗里达州机动车管理局 | 2026/9/7 | ShinyHunters |
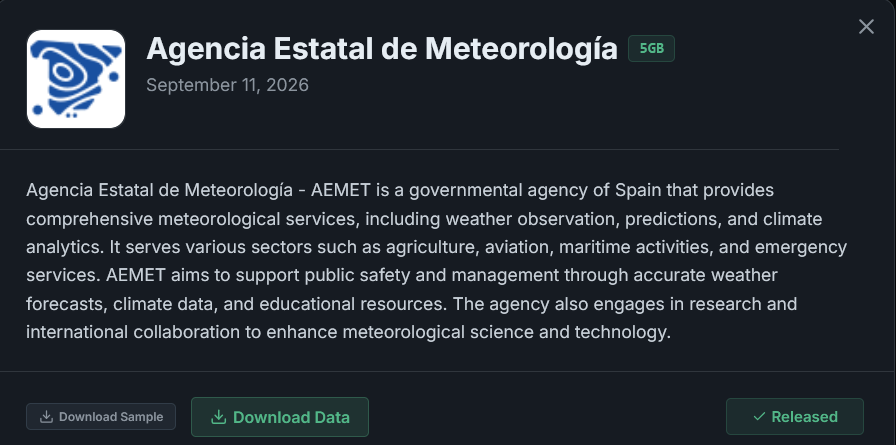
Agencia Estatal de Meteorología | 西班牙国家气象局 | 2026/9/11 | PANZER |
City of Fort Smith Arkansas | 美国阿肯色州史密斯堡市 | 2026/9/15 | Interlock |
City of Princeton, Texas | 美国德克萨斯州普林斯顿市政府 | 2026/9/17 | INC Blog |
Washington County | 美国华盛顿县政府行政机构 | 2026/9/23 | Booba Project |
The Merrimack County | 美国梅里马克县政府 | 2026/9/23 | Booba Project |
RECEITA FEDERAL DO BRASIL | 巴西联邦税务局 | 2026/9/24 | EMPERADOR |
1)美国佛罗里达州机动车管理局
商业黑客组织ShinyHunters在2026/9/7公布了美国佛罗里达州机动车管理局(State of Florida DMV)被勒索的信息。美国佛罗里达州机动车管理局是佛罗里达州的一个政府机构,负责机动车注册、驾驶执照发放和公路安全相关事务。佛罗里达州机动车管理局位于美国佛罗里达州,以提供机动车管理和驾驶人服务为特色。截止本篇报告发出之时,黑客组织ShinyHunters尚未发布更多关于佛罗里达州机动车管理局的数据。
2)印尼通信与信息技术局
商业黑客组织PANZER在2026/9/3公布了印度尼西亚中爪哇省通信与信息化局被勒索的信息。印度尼西亚中爪哇省通信与信息化局是中爪哇省政府的一个部门,负责协助处理通信、信息化、编码和统计领域的政务。中爪哇省通信与信息化局位于印度尼西亚中爪哇省,以通信信息化管理和统计支持为特色。截止本篇报告发出之时,黑客组织PANZER尚未发布更多关于中爪哇省通信与信息化局的数据。
3)西班牙国家气象局
商业黑客组织PANZER在2026/9/11公布了西班牙国家气象局(Agencia Estatal de Meteorología)被勒索的信息。西班牙国家气象局是西班牙的一个政府机构,负责气象观测、天气预报和气候分析相关事务。西班牙国家气象局位于西班牙,以提供气象服务和气候数据支持为特色。截止本篇报告发出之时,黑客组织PANZER尚未发布更多关于西班牙国家气象局的数据。
4、本月涉及中国企业的勒索事件说明
在当今数字化时代,网络安全问题日益突出,勒索软件袭击已成为全球范围内的一大威胁,中国也不例外。近年来,我国频繁发生的勒索软件事件已经引起了广泛关注,但我们仍需进一步重视起来,以防范这一威胁。勒索组织的攻击手段日益多样化,其针对性强、隐蔽性高,一旦遭受攻击,可能会导致巨大的经济损失和社会影响。尤其是对于我国重要基础设施、金融系统、企业以及个人用户,都存在着潜在的安全隐患。
以下为本月涉及中国企业的勒索事件说明:
组织 | 所属行业 | 时间 | 黑客组织 |
饮*****股份有限公司 | 批发零售业 | 2026/9/30 | The Gentlemen |
研*****股份有限公司 | 科技业 | 2026/9/29 | Chaos |
伟*****股份有限公司 | 制造业 | 2026/9/24 | DragonForce |
大*****生物有限公司 | 卫生医疗业 | 2026/9/20 | Nightspire |
矽*****股份有限公司 | 科技业 | 2026/9/17 | Incransom |
东*****股份有限公司 | 制造业 | 2026/9/14 | Lockbit5 |
瑞*****电 | 制造业 | 2026/9/12 | Medusalocker |
C*****OX | 科技业 | 2026/9/10 | Beast |
药*****股份有限公司 | 卫生医疗业 | 2026/9/9 | The Gentlemen |
华*****庄园 | 建筑和房地产业 | 2026/9/1 | Krybit |
晶*****股份有限公司 | 科技业 | 2026/9/1 | Everest |
5、典型黑客组织简介(safepay)
由于国内安全行业尚处于从以合规为目标向实战化攻防的转型初期,我们计划在每期报告中对一个典型的商业黑客组织进行科普性介绍,以普遍增加从业人员对勒索软件和黑客组织的认知度。
已经介绍过的黑客组织有:Lockbit3,Royal,Play,Rhysida,Alphv,8base,Hunters International、BianLian、Akira、Cactus、Abyss-Data、Black Suit、Arcus Media、space bear、killsec、fog、Funksec、Babuk-Bjorka、Hellcat、Babuk2、NightSpire、Dragonforce、Handala、D4RK4RMY、Warlock、World Leaks、sinobi 、Interlock、Qilin、Anubis、The Gentlemen、Beast、ShinyHunters、INC Ransom、Krybit、CL0P、direwolf如需了解请翻阅往期报告。
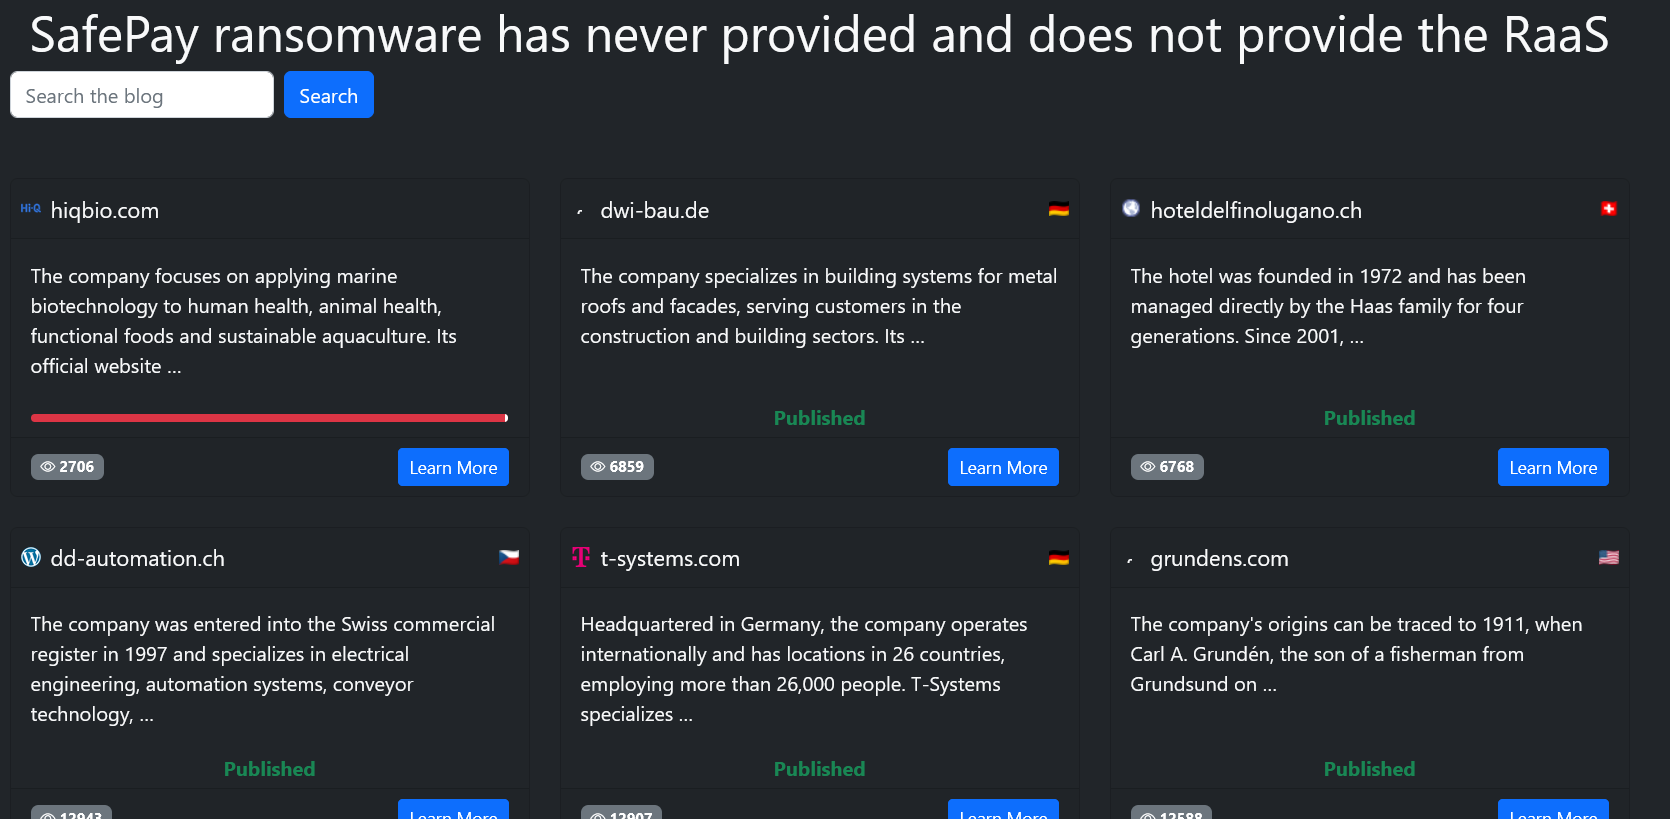
本期为您介绍的是SafePay勒索软件黑客组织,SafePay是一个于2024年秋季(约9-10月)公开现身的双重勒索团体,由封闭式核心团队直接运营,明确拒绝传统RaaS加盟模式,由同一团队完成初始访问、载荷部署与勒索谈判。它采用“数据窃取+加密勒索”模式运营,加密器基于泄露的LockBit Black(LockBit 3.0)代码改造,加密文件追加.safepay扩展名并留下readme_safepay.txt勒索信,同时具备针对前苏联国家语言环境的执行终止机制。
其关键技术能力包括凭证滥用与初始访问经纪人利用、弱口令与错误配置突破、数据外泄先于加密、快速端到端攻击链(部分案例可在24小时内完成)、防御规避,以及通过Tor数据泄露站点(DLS)进行公开点名、样本展示和赎金谈判,部分行动中还会辅以电话直接施压。
截至2026年9月,SafePay已累计声称约600个受害者(近30天仍保持数十个新增),主要针对全球40余个国家/地区(美国、德国尤为集中,其次为英国、加拿大、意大利等),重点行业包括制造业、建筑与工程、医疗健康、教育、金融服务、专业服务与物流等,常造成敏感数据外泄风险、运营中断、声誉损害、监管合规压力以及持续的公开DLS勒索。典型案例包括对英国车联网企业Microlise(早期声称约1.2TB数据)、全球IT分销商Ingram Micro、、维尔纽斯假日酒店(Holiday Inn Vilnius,数据已部分公开)以及多起德国建筑与制造企业的攻击,常伴随数十GB至TB级数据外泄威胁,显示出对中小企业与中型企业的快速、工业化打击能力。
下图为SafePay所运营的数据泄露网站:
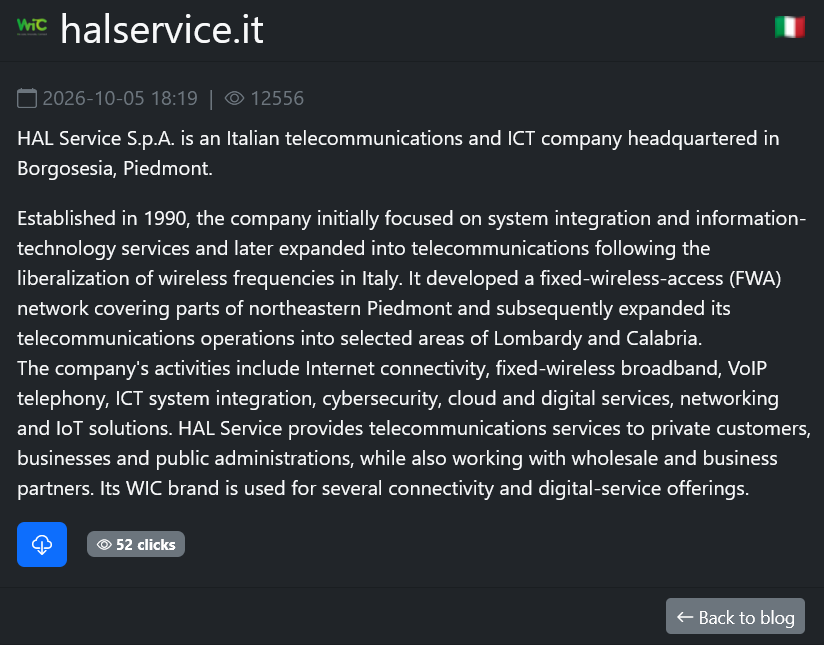
下图为SafePay运营网站上的泄露事件详情:
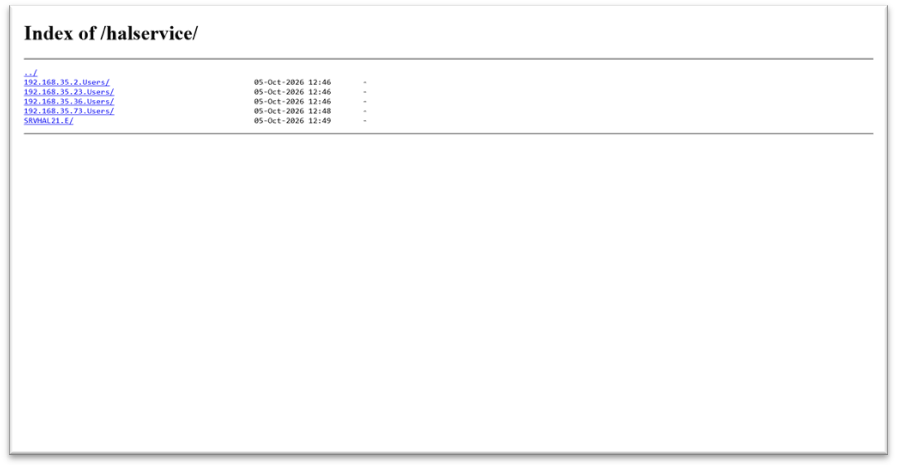
如勒索不成,会把他们获取到的全部受害者数据上传到他们运营的数据泄露网站上:
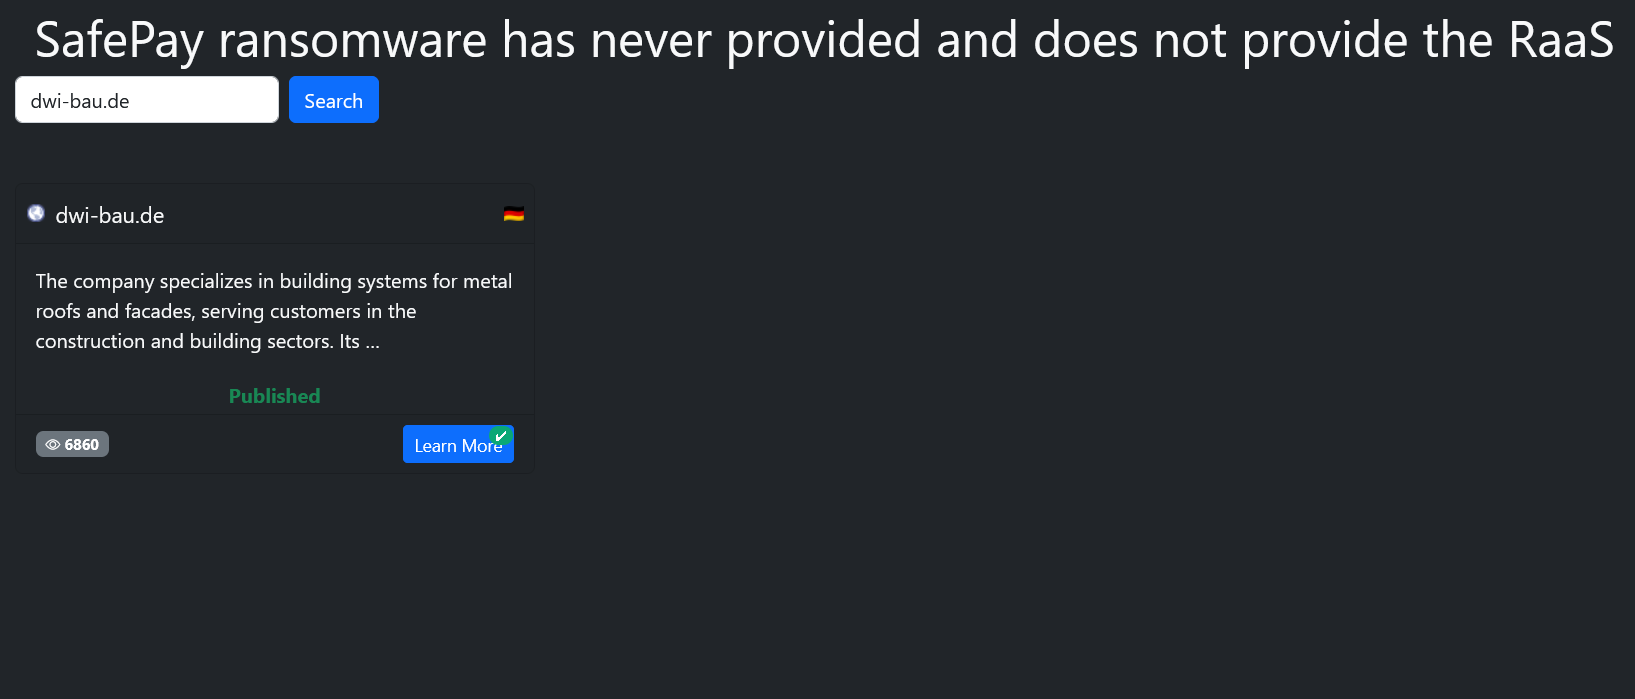
该网站还可以通过搜索来查找受害者:
四、匿名社交社群
9月份监控到匿名社交社群情报总数量28,134,717条,提供的有效数据泄露样例下载4,982份。涉及到我国数据泄露的内容包括:快递信息、银行信息、学生信息、就医信息、打车信息、退休人员信息、医护信息、车主信息、网贷信息、投资信息等众多类型。以下随机选取展示部分样本:
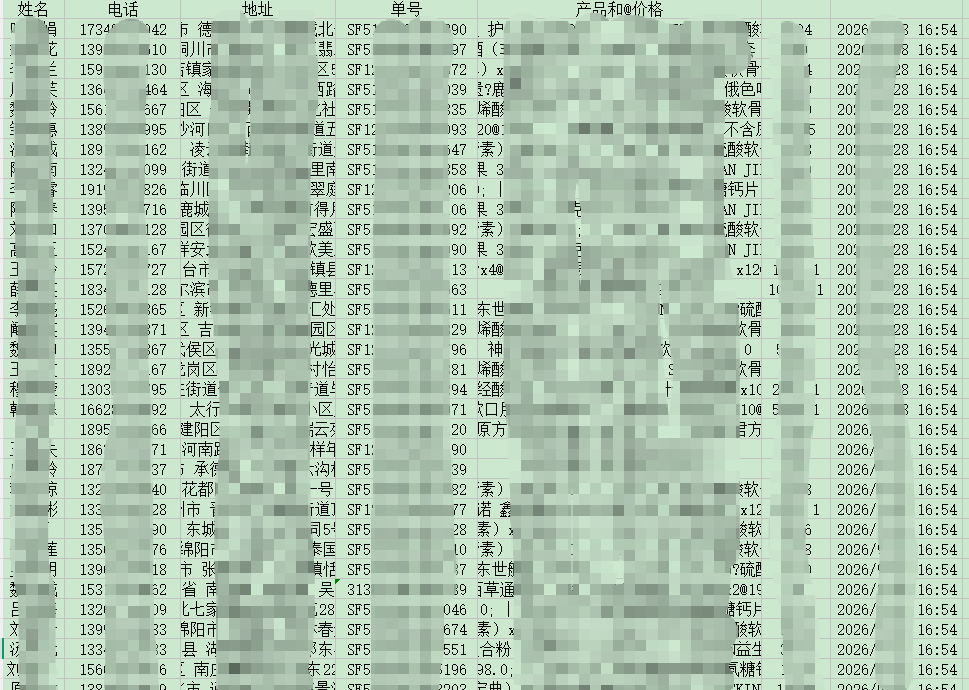
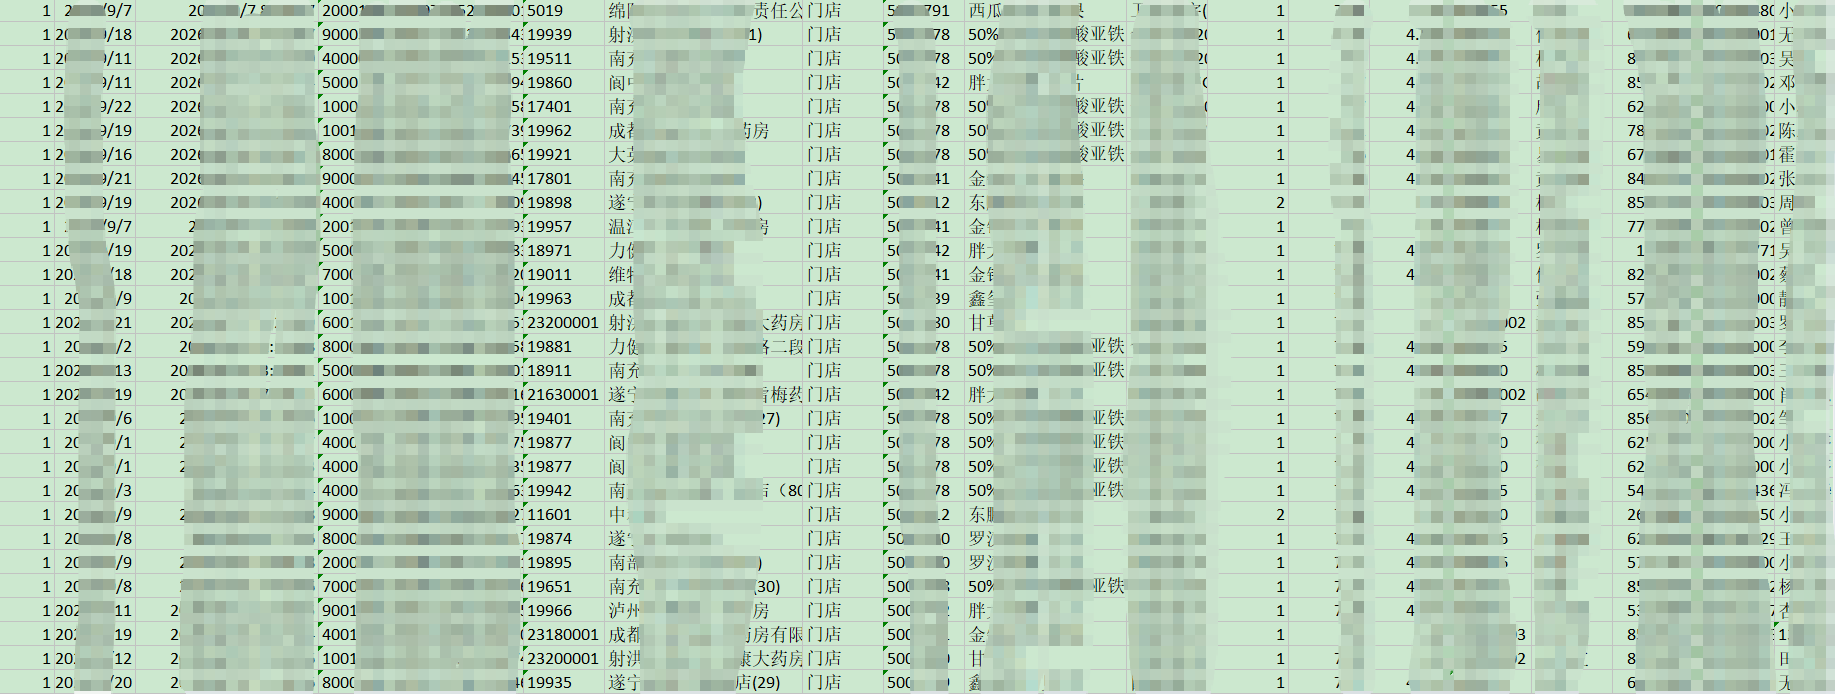
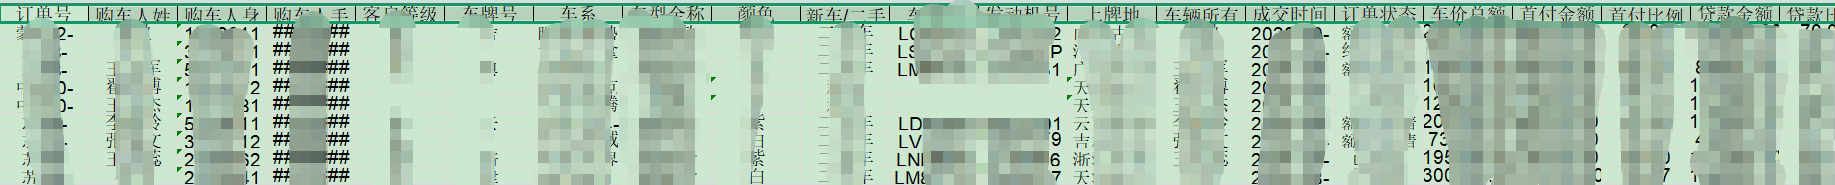
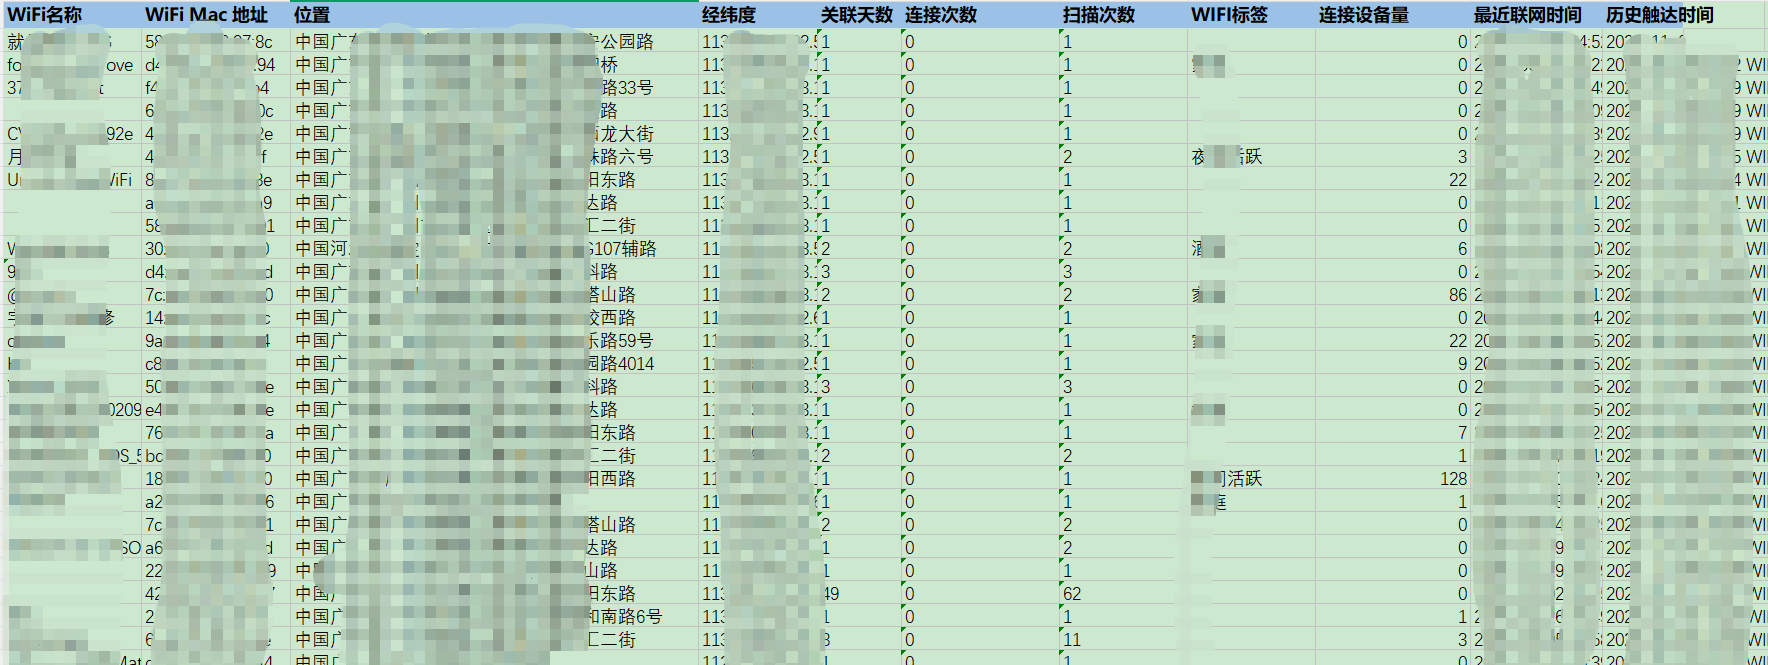
据仅为在匿名社交社群中,攻击者展示的样例数据,每份样例会提供数十至数百条不等。即:匿名社交社群中仅每个月发布的我国数据泄露的样例数据就有10万条左右,全数据量估算在1000万条以上。
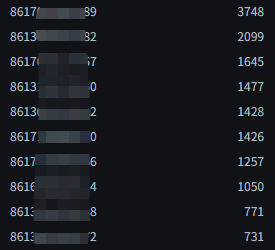
此外,检索到9月份使用匿名社交软件的活跃用户中,以“86(我国区号)”开头的手机号共发信息21,484条。使用匿名社交软件的用户,不会受到实名监管,其目的性值得考虑。以下为9月份使用“86”开头的手机号的TOP 10信息:
注:本篇内容中的数据均为暗网交易平台卖家宣称内容,数据真实性、实际泄露范围未经过权威核实,仅作为网络安全风险态势分析参考,不构成事实认定依据。
* 如果您对《全球数据泄露态势月度报告》有任何问题或意见,包括引用、指正或合作,请通过电子邮件 dw@dwcon.cn 与我们联系。
热门文章
调研报告
-
【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(0921-1004)
-
报告发布 |《全球数据泄露态势月度报告》(2026年9月)
-
报告发布 | 数据安全分类分级调研报告
-
报告发布 |《全球数据泄露态势月度报告》(2026年8月)| 附下载地址
-
报告发布 | 大模型安全测评体系与实践报告(2026)