【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(1019-1101)
一、最新公开通报动态
1.公开通报动态
· 依据"重庆市通信管理局官网"发布,10月30日,四川省和重庆市通信管理局依据相关法律法规,开展APP、SDK违法违规收集使用个人信息专项治理行动。10月检测发现8款APP存在违法违规收集使用个人信息的问题,四川省和重庆市通信管理局予以公开通报。
· 依据"国家网络安全通报中心公众号"发布,10月30日,公安部计算机信息系统安全产品质量监督检验中心依据相关法律法规,开展APP、SDK违法违规收集使用个人信息专项治理行动。10月检测发现35款APP存在违法违规收集使用个人信息的问题,公安部计算机信息系统安全产品质量监督检验中心予以公开通报。上期通报的公安部计算机信息系统安全产品质量监督检验中心检测发现的42款违法违规移动应用,经复测仍有15款存在问题,相关移动应用分发平台已予以下架。
· 依据"甘肃省通信管理局官网"发布,10月29日,甘肃省通信管理局依据相关法律法规,开展APP、SDK违法违规收集使用个人信息专项治理行动。10月检测发现6款APP存在违法违规收集使用个人信息的问题,甘肃省通信管理局予以公开通报。
· 依据"甘肃省通信管理局官网"发布,10月29日,甘肃省通信管理局依据相关法律法规,开展APP、SDK违法违规收集使用个人信息专项治理行动。截至目前尚有6款应用未按要求完成整改,甘肃省通信管理局进行下架处置。
· 依据"浙江省通信管理局官网"发布,10月28日,浙江省通信管理局依据相关法律法规,开展APP、SDK违法违规收集使用个人信息专项治理行动。10月检测发现13款APP存在违法违规收集使用个人信息的问题,浙江省通信管理局予以公开通报。
· 依据"国家计算机病毒中心官网"发布,10月26日,国家计算机病毒应急处理中心依据相关法律法规,开展APP、SDK违法违规收集使用个人信息专项治理行动。10月检测发现84款APP存在违法违规收集使用个人信息的问题,国家计算机病毒应急处理中心予以公开通报。上期通报的国家计算机病毒应急处理中心检测发现的82款违法违规移动应用,经复测仍有24款存在问题,相关移动应用分发平台已予以下架。
二、公开通报详情汇总
1.公开通报问题分析
依据近两周公开通报数据,发现存在隐私合规类问题的APP数据,从APP行业分类及TOP3问题数据两方面来说明。
1)问题行业TOP3:
· 其他
· 投资理财类
· 学习教育类
2)隐私合规问题TOP3:
· TOP1:认定方法-2-1 未逐一列出APP(包括委托的第三方或嵌入的第三方代码、插件)收集使用个人信息的目的、方式、范围等
· TOP2:164-1 违规收集个人信息
· TOP3:认定方法-3 未经用户同意收集使用个人信息
2.公开通报问题汇总
针对国家近两周公开通报数据,依据问题类型,统计涉及APP数量如下:
问题分类 | 问题数量 |
191-2-1 未逐一列出APP(包括委托的第三方或嵌入的第三方代码、插件)收集使用个人信息的目的、方式、范围等 | 45 |
164-1 违规收集个人信息 | 34 |
191-3 未经用户同意收集使用个人信息 | 34 |
26号文 未明示个人信息处理规则 | 22 |
个保法-51 未采取相应的加密、去标识化等安全技术措施 | 16 |
191-1-2 在APP首次运行时未通过弹窗等明显方式提示阅读隐私政策 | 16 |
191-3-4 以默认选择同意隐私政策等非明示方式征求用户同意 | 16 |
191-1-3 隐私政策等收集使用规则难以访问,如进入APP主界面后,需多于4次点击等操作才能访问到 | 16 |
个保法-17 个人信息处理者在处理个人信息前,未以显著方式、清晰易懂的语言真实、准确、完整地向个人告知个人信息处理者的名称或者姓名、联系方式、个人信息的保存期限等 | 16 |
个保法-23 个人信息处理者向其他个人信息处理者提供其处理的个人信息的,应当向个人告知接收方的名称或者姓名、联系方式、处理目的、处理方式和个人信息的种类,并取得个人的单独同意 | 15 |
26号文 未妥善处理用户投诉 | 11 |
191-1 未公开收集使用规则 | 9 |
191-2 未明示收集使用个人信息的目的、方式和范围 | 9 |
191-4 违反必要原则、收集与其提供的服务无关的个人信息 | 8 |
191-2-3 在申请打开可收集个人信息的权限,或申请收集用户身份证号、银行账号、行踪轨迹等个人敏感信息时,未同步告知用户其目的,或者目的不明确、难以理解 | 7 |
191-6-1 未提供有效的更正、删除个人信息及注销用户账号功能 | 6 |
191-1-1 在APP中没有隐私政策,或者隐私政策中没有收集使用个人信息规则 | 6 |
164-6 APP频繁自启动和关联启动 | 5 |
191-6-2 为更正、删除个人信息或注销用户账号设置不必要或不合理条件 | 5 |
191-6-2 191-6-2为更正、删除个人信息或注销用户账号设置不必要或不合理条件 | 4 |
164-4 强制用户使用定向推送 | 4 |
191-3-8 未向用户提供撤回同意收集个人信息的途径、方式 | 3 |
个保法-15 基于个人同意处理个人信息的,个人有权撤回其同意。个人信息处理者应当提供便捷的撤回同意的方式 | 3 |
个保法-31 个人信息处理者处理不满十四周岁未成年人个人信息的,未制定专门的个人信息处理规则;个人信息处理者处理不满十四周岁未成年人个人信息的,应当取得未成年人的父母或者其他监护人的同意;收集未成年人信息未取得监护人单独同意 | 3 |
164-5 APP强制、频繁、过度索取权限 | 2 |
164-3 违规使用个人信息 | 2 |
164-2 超范围收集个人信息 | 1 |
191-3-3 实际收集的个人信息或打开的可收集个人信息权限超出用户授权范围 | 1 |
191-3-2 用户明确表示不同意后,仍收集个人信息或打开可收集个人信息的权限,或频繁征求用户同意、干扰用户正常使用 | 1 |
191-6-1 未提供行使更正、删除、拒绝处理个人信息权利的便捷渠道 | 1 |
191-3-1 征得用户同意前就开始收集个人信息或打开可收集个人信息的权限 | 1 |
总计 | 322 |
针对国家近两周公开通报数据,依据APP类型,统计出现通报的APP数量如下:
APP类型 | APP数量 |
其他 | 135 |
投资理财类 | 11 |
学习教育类 | 10 |
用车服务类 | 9 |
问诊挂号类 | 9 |
网络支付类 | 4 |
交通票务类 | 4 |
旅游服务类 | 2 |
实用工具类 | 2 |
地图导航类 | 2 |
安全管理类 | 1 |
网上购物类 | 1 |
电子图书类 | 1 |
运动健身类 | 1 |
网络约车类 | 1 |
手机银行类 | 1 |
新闻资讯类 | 1 |
网络游戏类 | 1 |
总计 | 196 |
三、漏洞风险分析
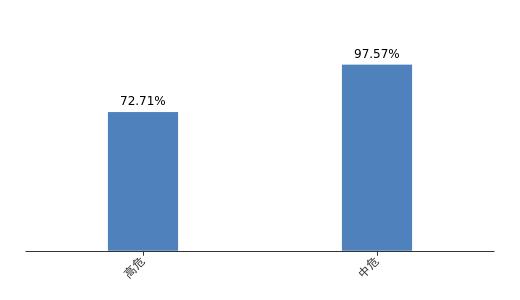
从全国的Android APP中随机抽取了1,545款进行漏洞检测发现,存在中高危漏洞威胁的APP为1,235个,即79.94%以上的APP存在中高危漏洞风险。而这1,235款漏洞应用中,有高危漏洞的应用共898款,占比72.71%,有中危漏洞的应用共1,205款,占比97.57%(同一款应用可能存在多个等级的漏洞)。存在不同风险等级漏洞的APP占比如下:
1.各漏洞类型占比分析
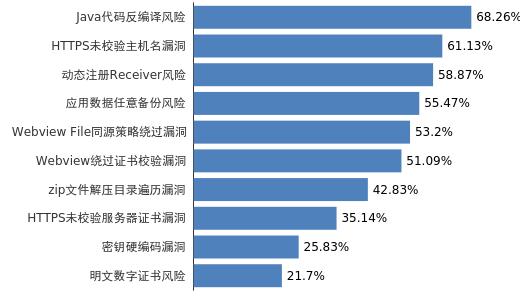
针对不同类型的漏洞进行了统计,应用中高危漏洞数量排名前三的类型分别为Java代码反编译风险、HTTPS未校验主机名漏洞以及动态注册Receiver风险。各漏洞类型占比情况如下图所示:
2.存在漏洞的APP各类型占比分析
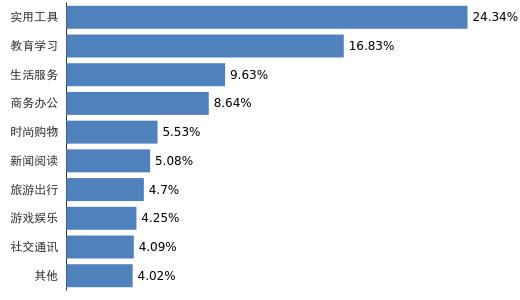
从APP类型来看,实用工具类APP存在漏洞风险最多,占漏洞APP总量的24.34%,其次为教育学习类APP,占比16.83%,生活服务类APP位居第三,占比9.63%,漏洞数量排名前十的类型如下图所示:
热门文章

调研报告
-
【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(1019-1101)
-
报告发布 |《全球数据泄露态势月度报告》(2026年9月)
-
报告发布 | 数据安全分类分级调研报告
-
报告发布 |《全球数据泄露态势月度报告》(2026年8月)| 附下载地址
-
报告发布 | 大模型安全测评体系与实践报告(2026)