从WorkBuddy实践看腾讯AI Agent安全布局
从龙虾(openclaw)的爆火到WorkBuddy登顶,智能体办公受到越来越多关注。当AI Agent(以下简称Agent)能够读取硬盘、执行命令、访问企业系统,用户交给它的还有数据和权限,数据和指令之间已经失去了分隔线。正如柯灵杰在采访中强调的风险,“一段供AI阅读的内容,也可能成为诱导它采取行动的指令”。对于正在走进企业的WorkBuddy,如何约束这些行动,是热度之外更值得关注的问题。
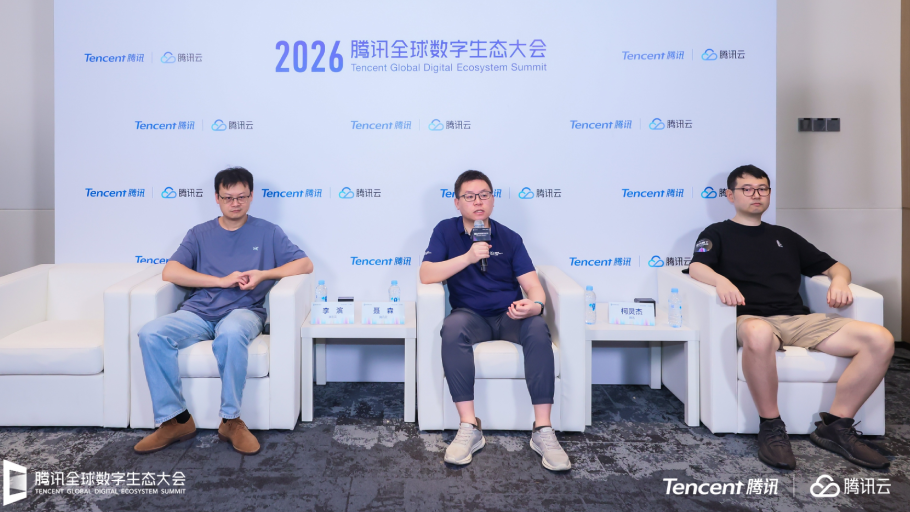
▲李滨(左)、聂森(中)、柯灵杰(右)
在2026腾讯全球数字生态大会上,数世咨询分析师专访了腾讯云安全总经理、腾讯科恩实验室终端安全负责人聂森、腾讯AI Agent安全负责人柯灵杰、腾讯云安全专家李滨,围绕如何有效应对Agent带来的安全挑战展开交流。
任务交给Agent,安全如何跟上?
目前,Agent能够自主拆解任务、调用工具,让用户获得效率提升,但一次模型误判,也可能造成文件误删、数据外发或越权访问。
柯灵杰指出,AI安全与传统安全的重要区别在于,“数据和指令,其实已经失去了分隔线”。一段供模型阅读的文本,可能被理解为需要执行的指令。当Agent拥有操作文件、调用系统的能力,这种诱导便可能影响实际业务。因此,需要通过工程手段,对危险操作进行硬性拦截。
那么具体到WorkBuddy,据《WorkBuddy企业版安全白皮书》介绍,这种工程化防护被落实在执行环节:安全控制放在模型输出之后、实际执行之前,通过沙箱、权限规则与系统层机制约束执行行为,企业下发的安全策略则作为客户端的安全底线。
针对文件误删,保护机制也被提前设置到操作过程中:删除文件默认进入回收站,修改前自动备份,一轮任务产生的文件改动可以整体回退。对于重要业务数据,企业仍应做好独立备份。
在数据使用方面,WorkBuddy企业版不会使用企业数据训练模型,并通过敏感信息本地识别与策略处置机制保护数据,推理侧可选择TC-AICC可信计算。不同部署形态的能力有所区别,需要结合企业要求配置。
李滨将Agent风险归纳为身份、执行权限、意图、生态和数据等方面。他指出,防护需要覆盖Agent代表谁、如何调用工具、运行环境如何约束,以及数据如何流转,形成端到端的管控。
WorkBuddy背后的安全积累与实践
WorkBuddy安全能力的背后,是腾讯多个安全团队共同参与的防护体系。
聂森强调,腾讯二十多年的安全积累,可以在Agent防护中继续发挥价值。例如,随着Skill包含二进制文件和分阶段组合行为,过去在恶意文件分析、动态沙箱等方面的经验,能够用于识别这些风险。
柯灵杰补充道,iOA、科恩实验室、云鼎实验室、信安、天御等团队,为WorkBuddy提供全流程安全支撑。终端沙箱约束文件访问等操作,云侧安全网关则对相关数据交互进行审计、拦截和风险分析。
不过,既有能力也需要持续接受新攻击方式的检验。当AI能够自主分析目标、调用工具并组织攻击路径,防守方需要了解它能做到什么、还存在哪些局限,以及这些变化会带来怎样的风险。腾讯安全举办的智能攻防赛事,为观察这些问题提供了一个窗口。
三届赛事的任务逐步走向复杂环境和真实业务,第一届验证AI的自主能力,第二届将任务推进到内网、域控及提示词注入等复杂场景,第三届则引入本地离线自主渗透、智能体同场攻防,以及授权真实业务环境中的漏洞挖掘。
聂森指出,赛事为安全从业者、高校及产业参与者提供了展示攻防技战术和交流思考的平台,最终关注的仍是企业和个人的安全。
作为从首届起便参与赛事的评委和重要参与者之一,李滨解释,渗透与攻防是一体两面,渗透更强调攻击,但最终目的仍是发现风险、解决风险,提升系统安全性。在他看来,攻防一体的技术演进路线更符合未来发展方向。
聂森还表示,腾讯拥有WorkBuddy等多种Agent应用场景,能够接触更新的威胁,促进安全能力迭代。
在数世咨询看来,腾讯需要通过赛事了解AI攻击正在发生什么变化,也需要在WorkBuddy的实际使用中发现问题。既有防护能否应对新的攻击,哪些地方仍有漏洞,需要在这两种场景中持续验证。
从WorkBuddy防护走向企业Agent治理
当下Agent层出不穷,企业使用的往往不止WorkBuddy一款Agent,该如何统一管理?
柯灵杰在采访中明确区分了两类管控范围。WorkBuddy内置安全能力负责其自身Agent及相关操作;企业如果需要管理其他Agent,则需要覆盖更广范围的企业级安全方案。
腾讯AI Agent安全产品覆盖资产盘点、弱点扫描、行为审计、运行时防护和Skills供应链扫描;安全网关提供身份访问控制、凭据托管等能力;iOA则将防护延伸到终端上的AI应用识别、运行时行为和数据防泄漏等环节。
其中,对于权限管理,柯灵杰提出,应将人和Agent分开管理,根据任务赋予有限、临时的权限,任务结束后收回,并对Agent独立审计。例如,负责处理合同的Agent,并不需要同时拥有对外发送合同的权限。
企业需要知道有哪些Agent正在运行、分别代表谁、能够访问什么,以及异常发生后如何追溯。这要求产品防护与企业自身的业务权限、数据分级和持续运营衔接,安全责任也需要由工具提供方、企业和员工共同承担。
腾讯正在尝试将WorkBuddy中的安全实践,转化为面向企业的Agent治理能力。WorkBuddy用户越多、处理的任务越复杂,安全团队就越有机会遇到此前没有发现的问题。能否及时识别这些问题,并将防护措施落实到产品中,比已有多少项安全功能更值得关注。
观察与建议
Agent办公正在被更多用户接受,但产品的普及并不意味着安全问题已经解决。提示词注入、敏感信息泄露及复杂任务中的权限滥用,仍需要持续应对。企业既要明确Agent的身份和权限,也要知道它实际做了什么。数世咨询认为,NHI(非人类身份)管理与AIDR(AI检测与响应)将成为企业Agent安全建设的重要方向:通过非人类身份管理,按任务授予和回收权限;通过关联Agent的指令、工具调用和执行行为,发现威胁并及时响应。
对普通用户而言,Agent能够调用的工具越多、获得的权限越大,失误或被攻击后的影响范围也可能越广。因此,真实敏感文件应先脱敏,再交给具备相应数据保护能力的Agent;允许其读取硬盘时,应严格限定访问目录,按任务授予必要权限。
热门文章

调研报告
-
报告发布 |《全球数据泄露态势月度报告》(2026年9月)
-
报告发布 | 数据安全分类分级调研报告
-
报告发布 |《全球数据泄露态势月度报告》(2026年8月)| 附下载地址
-
报告发布 | 大模型安全测评体系与实践报告(2026)
-

价值图谱 | WEB漏洞扫描产品核心能力介绍