安全厂商主动关闭服务:30多个零日漏洞让远程管理平台紧急下线
▍以下正文内容基于英文原文编译,可能存在语义偏差,请以原文为准。
11月9日,网络安全厂商N-able宣布,暂时关闭其托管的N-central环境。此前,一名安全研究人员公开披露了30多个疑似零日漏洞,迫使该公司紧急采取防护措施。
N-able表示,此次关闭属于预防性措施,目的是在平台恢复运行之前,完成必要的安全加固和漏洞修复工作。
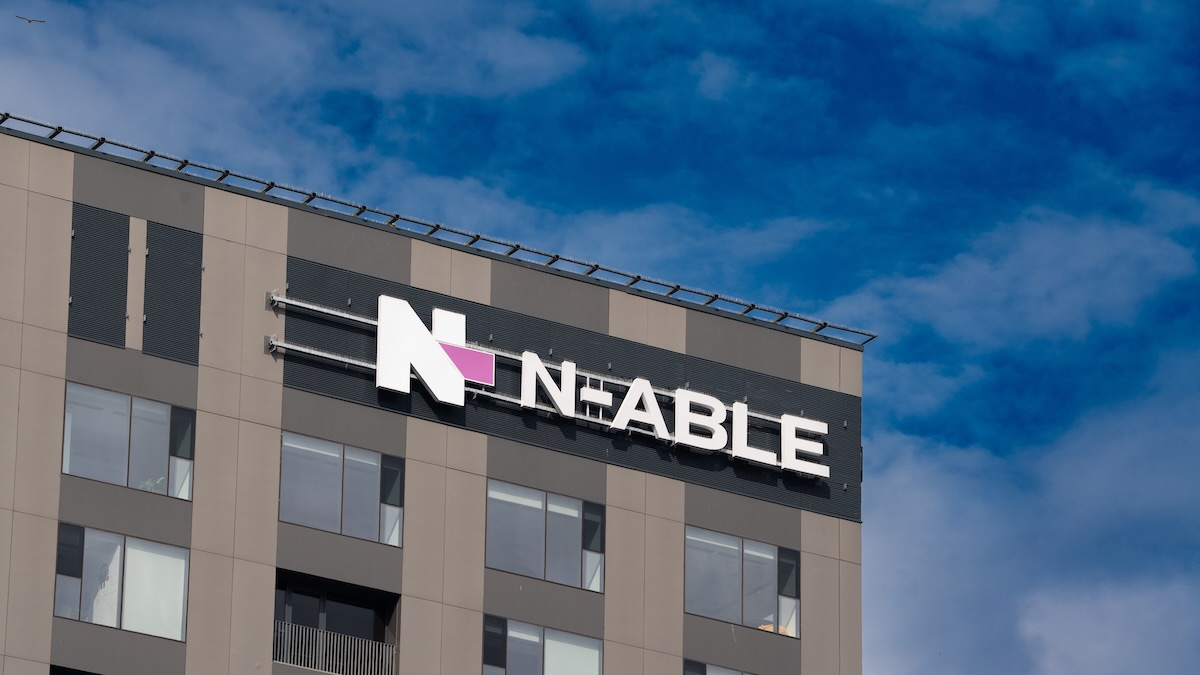
在此期间,客户暂时无法访问托管版N-central及部分相关服务。
N-able称,其工程团队已在漏洞验证和修复程序开发方面取得进展。按照11月10日发布的信息,相关修复程序预计于当天中午左右推出。
对于自行部署N-central的企业,N-able同样建议在补丁发布之前暂时保持系统离线,以降低潜在攻击风险。
公司表示,工程团队正在持续推进N-central紧急修复补丁的开发和验证工作,目前进展符合预期,尚未遇到新的障碍。团队将在确保修复安全可靠的前提下,尽快完成相关工作。
N-able同时强调,目前没有证据表明这些漏洞已经被用于攻击其N-central环境。
30余个零日漏洞被公开,涉及远程代码执行和权限提升
这些漏洞由安全研究人员Sean Bales于11月8日在GitHub上公开披露,目前尚未获得CVE编号。
Bales将这组漏洞命名为Able2Shell。
根据研究人员披露的信息,这些安全缺陷可能使攻击者获得N-central系统中nable账户或root账户的权限,进而执行远程代码。
漏洞利用可能产生的影响包括远程执行任意命令、未经授权创建管理员账户,以及泄露系统配置和身份验证凭据等敏感信息。
此外,Bales还披露了四条漏洞利用链。这些利用链通过组合不同安全缺陷,同样可能使攻击者获得nable或root权限,实现远程代码执行。
研究人员不仅公布了漏洞详情,还针对每个漏洞发布了概念验证(PoC)代码。这意味着相关技术细节已经公开,潜在攻击者可能据此开发实际攻击工具。
漏洞公开引发争议
据报道,Bales之所以选择直接公开这些零日漏洞,是因为N-able此前未能及时修复他在该公司另一款产品中报告的安全问题。
研究人员认为,先前提交的漏洞长期未得到修复,因此决定公开此次发现的漏洞及其验证代码。
不过,这些说法来自研究人员本人,尚不能据此认定N-able在此前的漏洞处理过程中存在何种具体责任。
随着漏洞细节和PoC代码公开,N-able迅速采取措施,暂停托管平台运行,并建议本地部署客户暂时关闭相关系统。
截至原文发布时,N-able仍在推进漏洞验证与修复工作,尚未发现其N-central环境遭到实际攻击的证据。
热门文章

调研报告
-
【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(1019-1101)
-
报告发布 |《全球数据泄露态势月度报告》(2026年9月)
-
报告发布 | 数据安全分类分级调研报告
-
报告发布 |《全球数据泄露态势月度报告》(2026年8月)| 附下载地址
-
报告发布 | 大模型安全测评体系与实践报告(2026)