- 首页
- 安全资讯








-
PHP被曝“核弹级”漏洞:360免费开放图龙锋安全体检服务 主动排查漏洞风险
10月21日,全球广泛使用的服务器端编程语言PHP被曝出两个高危安全漏洞(CVE-2026-109618、CVE-2026-109619),统称"PHP2Shell"。在特定条件下,攻击者无需身份认证即可利用相关漏洞实现远程代码执行,可能导致网站被篡改、敏感信息泄露甚至服务器失陷。360第一时间完成漏洞复现与攻击路径验证,并给出修复建议。同时,360宣布面向企业用户免费开放图龙锋安全体检服务,协助企业排查相关风险。
-

-
MITRE ATT&CK v20 重磅更新:AI 攻击、MFA 绕过及工控威胁全面扩展
MITRE 上周发布了 ATT&CK 框架 v20,进一步扩展了对 AI 滥用、多因素身份验证(MFA)绕过,以及近期水务设施攻击活动的覆盖。
-
漏洞管理不能只看评分高低,更要看对业务的实际影响
企业需要摆脱依赖供应商赋予的理论评分,转而依据与自身环境相关的真实漏洞利用数据开展风险评估。
-
-
-
-
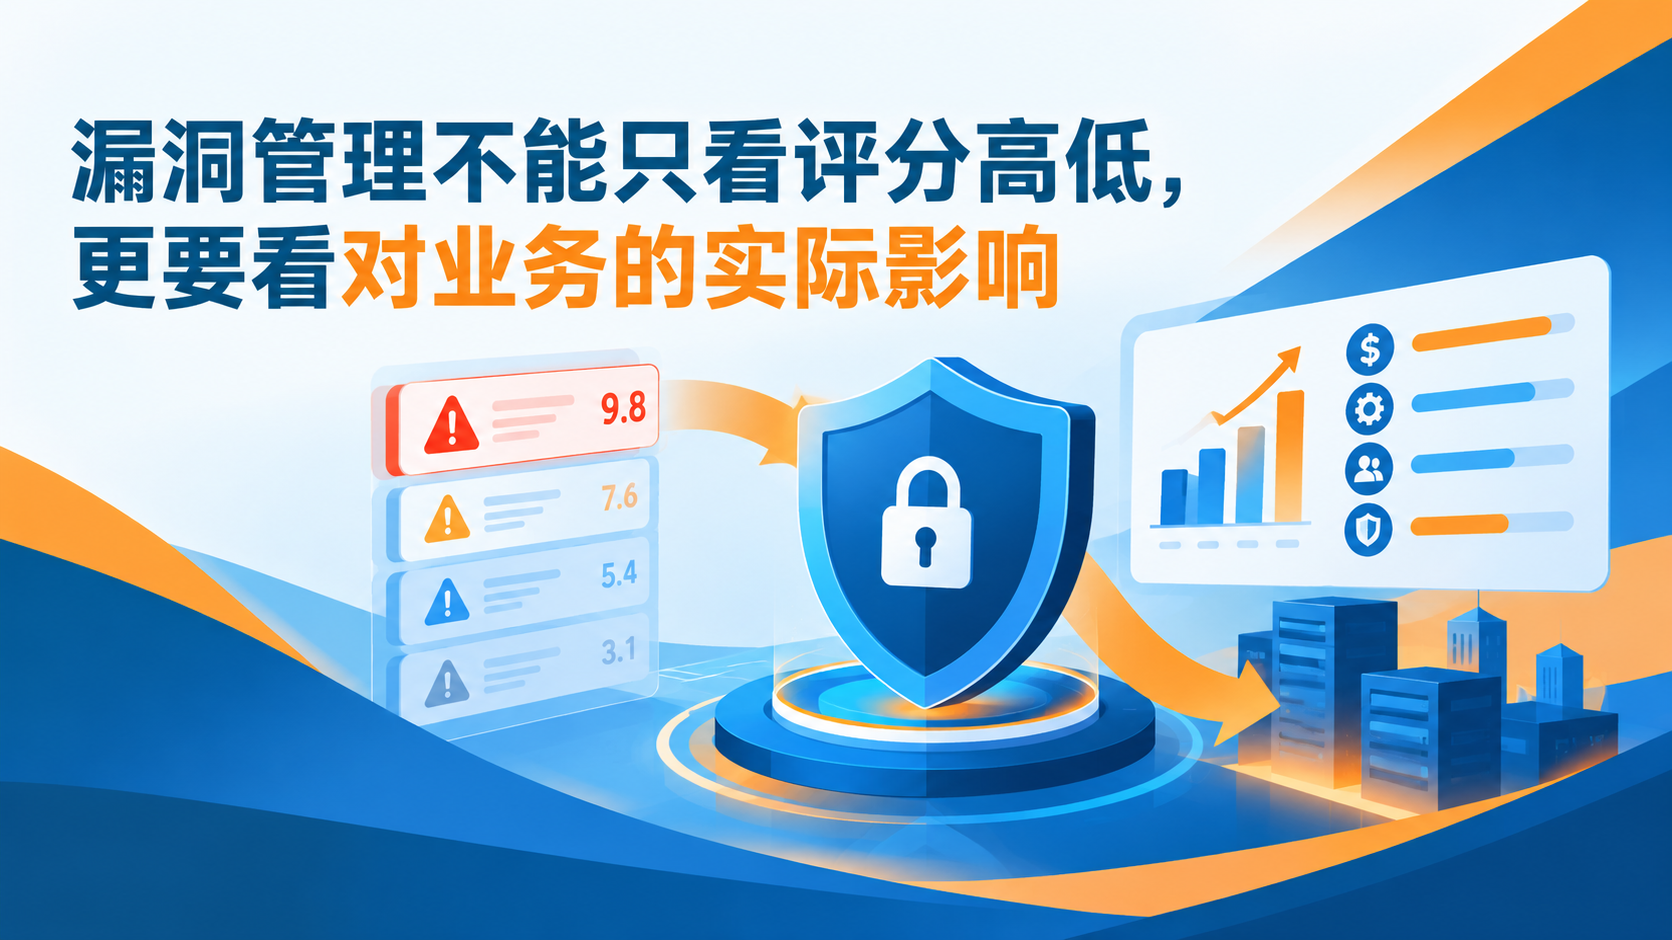
漏洞管理不能只看评分高低,更要看对业务的实际影响
企业需要摆脱依赖供应商赋予的理论评分,转而依据与自身环境相关的真实漏洞利用数据开展风险评估。 企业正面临一项几乎不可能完成的任务:在数百套系统中追踪数百万个漏洞。漏洞管理确实需要革新,但这并不意味着要放弃优先级排序和数据驱动的方法。企业必须聚焦真正影响自身环境的漏洞,因为如今的漏洞数量已经多到无法逐一处理。
-

-
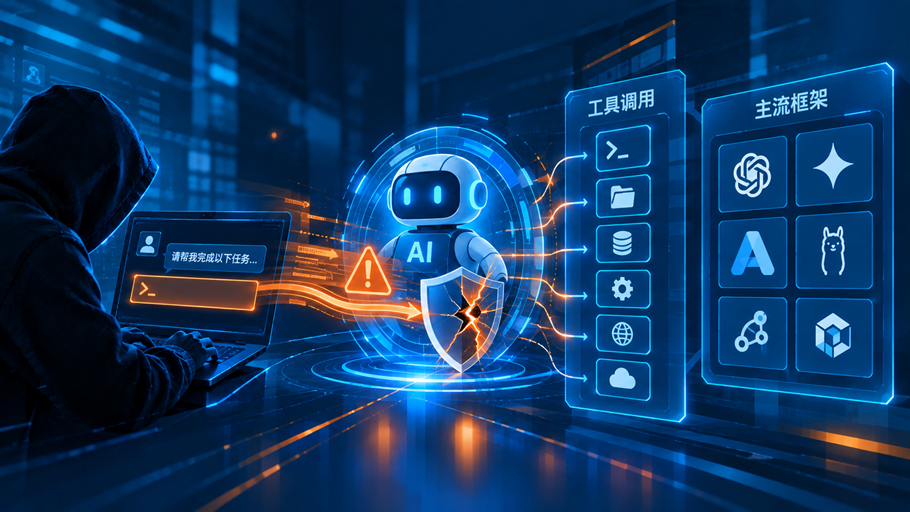
研究揭示 AI 智能体工具调用安全缺陷:6 种主流框架可被简单提示词绕过
研究发现,攻击者只需要求 AI 智能体重复输出工具调用内容,就能诱使其执行由攻击者控制的工具调用。
-
新品发布|海云安发布智乘代码安全智能体(HiCode Security),让 AI 像安全专家一样做代码审计
新品发布|海云安发布智乘代码安全智能体(HiCode Security),让 AI 像安全专家一样做代码审计
-
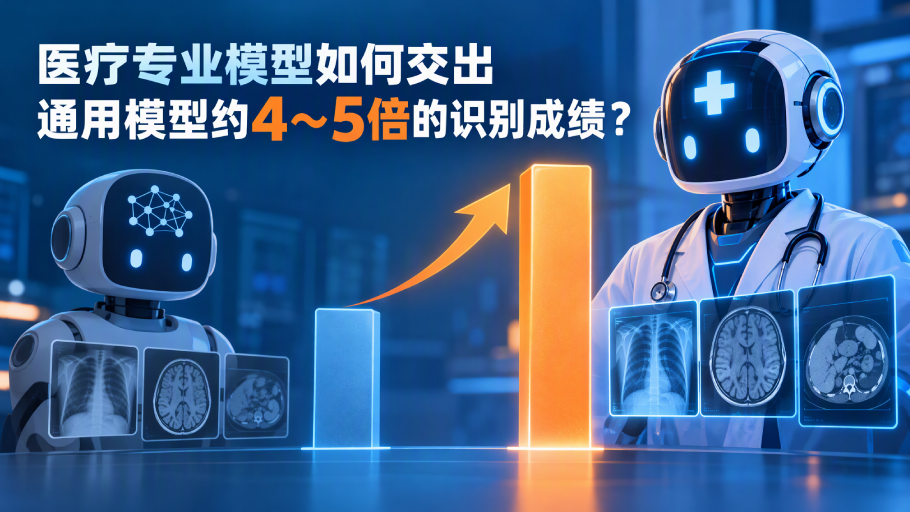
医疗专业模型如何交出通用模型约4~5倍的识别成绩?
医院开展数据治理工作,往往要从晦涩的数据库表名、字段编码入手。一串串字符背后,承载着患者身份标识、诊疗记录、业务运行参数等关键信息。只有读懂字段背后真实业务含义,才能精准判定数据类别,落实对应的安全保护要求。 但在真实业务场景中,大量医疗数据库存在字段缩写表意模糊、中文注释缺失等现实痛点。针对这一行业难题,霍因科技推出人马座医疗专业大模型,该模型基于Qwen3‑8B底座,结合海量医疗行业真实业务数据完成专项训练与微调。在总计约8.4万道内部评测试题中,模型字段识别完全匹配率可达85.6%,性能约为通用对照模型的4.8倍。
热门文章
调研报告
-
报告发布 |《全球数据泄露态势月度报告》(2026年9月)
-
【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(0921-1004)
-
报告发布 | 数据安全分类分级调研报告
-
报告发布 |《全球数据泄露态势月度报告》(2026年8月)| 附下载地址
-
报告发布 | 大模型安全测评体系与实践报告(2026)