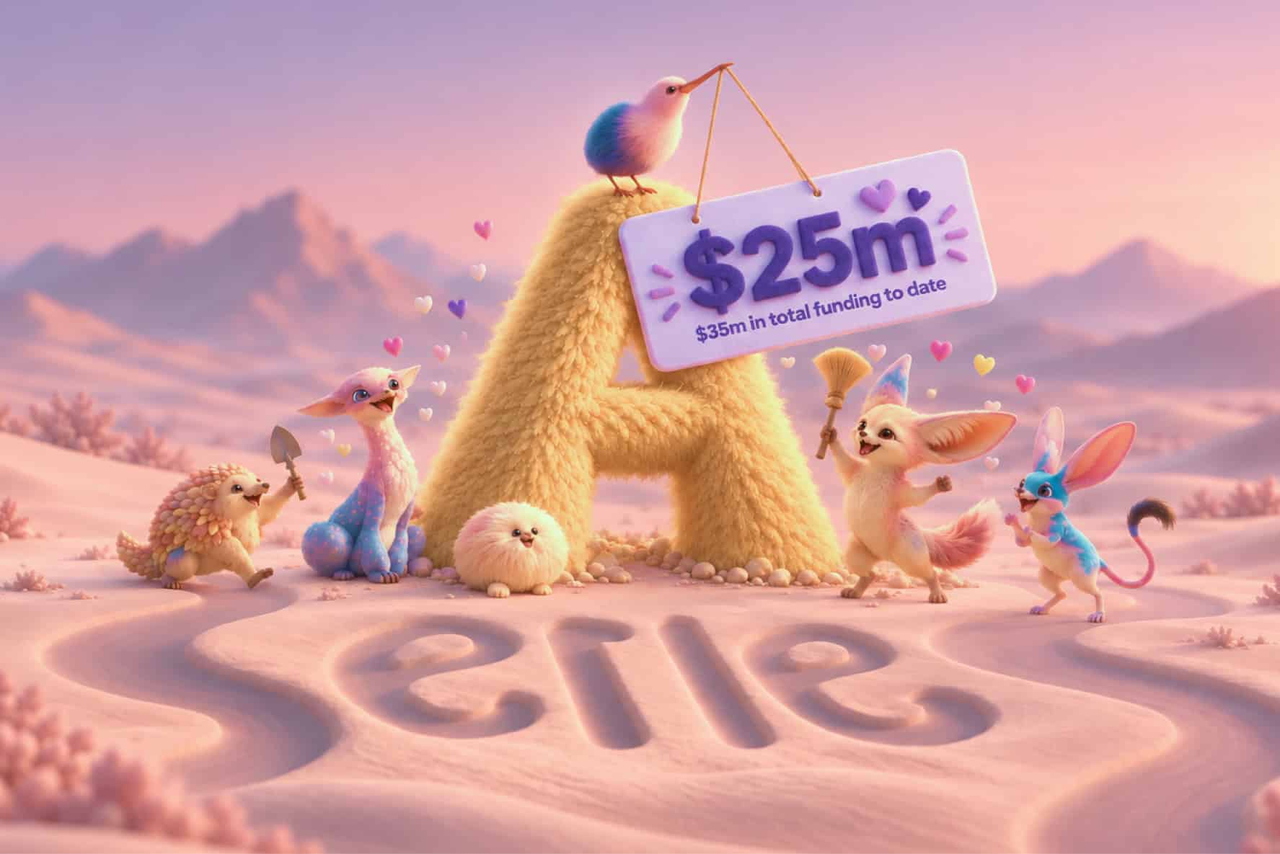
随着 AI Agent 从试验环境快速进入生产系统,一个新的安全问题正在浮出水面:当 Agent 不只是“回答问题”,而是开始访问系统、调用 API、处理数据,甚至自主执行操作时,企业该如何看清并约束它在运行时真正做了什么? 网络安全初创公司 Rein Security 正在押注这一市场。 Rein 近日宣布完成 2500 万美元 A 轮融资,累计融资额达到 3500 万美元。本轮融资由 Glilot Capital 和 Sienna Venture Capital 共同领投,Corner Ventures 等机构参与。公司计划将资金用于产品创新、Agentic AI 安全研究以及全球团队扩张。 Rein 成立于 2024 年,总部位于特拉维夫和纽约,最初专注于应用运行时安全,随后将相关能力扩展到 AI Agent 安全。
Agent 正从“工具”变成“执行者”
Rein 在官方融资博客中将当前阶段描述为“Agent Economy(智能体经济)”加速形成期。 与传统聊天机器人最大的区别在于,AI Agent 不只是生成内容,而是能够持续访问系统、调用工具、修改记录和执行任务。 这意味着,企业面对的安全问题也在发生变化。 过去更多关注“模型会不会输出错误内容”,如今则需要进一步回答:Agent 实际做了什么?这些操作是否超出授权?是否可能被恶意输入诱导执行危险动作? Rein 认为,很多 Agent 风险并不存在于代码或配置本身,而是在系统真正运行和执行动作时才暴露出来。 例如,一个看起来正常的 PDF 文件中可能隐藏恶意提示词。当 Agent 自动读取文件后,隐藏指令可能诱导其执行原本不应执行的操作,而传统文件扫描未必能够识别这一过程。 另外,当多个 Agent 之间互相调用和传递任务时,受污染的输入也可能沿着 Agent 链路继续传播,最终演变为修改数据、发送信息或触发交易等真实操作。
Rein 押注“运行时安全”
Rein 的产品定位因此非常明确:把安全控制部署在 Agent 真正执行动作的位置。 按照官方介绍,其 AI 原生安全平台主要提供几类能力:
持续观察 Agent 的实际行为;
为不同 Agent 定义允许和禁止的操作边界;
在高风险或恶意动作执行前实时阻断;
对真实可利用问题进行排序,并提供修复建议;
同时覆盖 AI Agent 供应链安全。
从架构思路上看,这代表 AI 安全正在从“保护模型输入输出”,进一步走向“保护 Agent 行为”。 过去生成式 AI 安全更多聚焦提示词注入、敏感信息泄露、数据投毒和模型供应链。 但当 Agent 开始拥有真实权限和执行能力后,仅仅保护模型本身已经不够。 企业还必须知道:Agent 在做什么、为什么这么做、是否符合权限和业务规则,以及能否在危险动作真正发生前阻止它。
AI Agent 安全正在形成独立市场
Rein 表示,自 2026 年 1 月正式推出产品以来,其收入增长了 8 倍,客户数量增长 5 倍,目前平台已用于保护数千个 AI Agent,覆盖金融、医疗、SaaS、零售和能源等行业。 这些数据来自 Rein 自身披露,更适合作为观察公司发展速度的参考,而不能直接等同于第三方验证后的市场份额。 不过,这轮融资所释放的行业信号比较清晰。 随着 Agent 获得访问系统、作出决策并自主执行操作的能力,Agent Security 正从传统 AI 安全中的一个功能点,逐渐演变成更独立的产品方向。 Glilot Capital 的 Arik Kleinstein 也表示,AI Agent 的快速普及正在推动企业安全发生根本性变化。随着 Agent 能够访问系统、作出决策并自主行动,企业需要一种专门面向这一新环境的安全方式。
从“管模型”走向“管行为”
Rein 的融资并不能证明哪一种技术路线最终会成为行业标准,但它反映出一个越来越明确的趋势:AI Agent 安全的重点正在从模型安全,逐步转向运行时行为安全。 当 Agent 真正进入生产环境之后,安全团队不仅要关心模型是否安全,还必须持续监控它实际执行的动作、拥有的权限以及可能造成的影响范围。 这也是 Rein 所押注的市场:当 AI Agent 开始真正参与业务执行,企业安全体系也必须从“管模型”进一步走向“管行为”。