349 个 AI Agent Skill 中招:占位域名竟成诈骗跳板
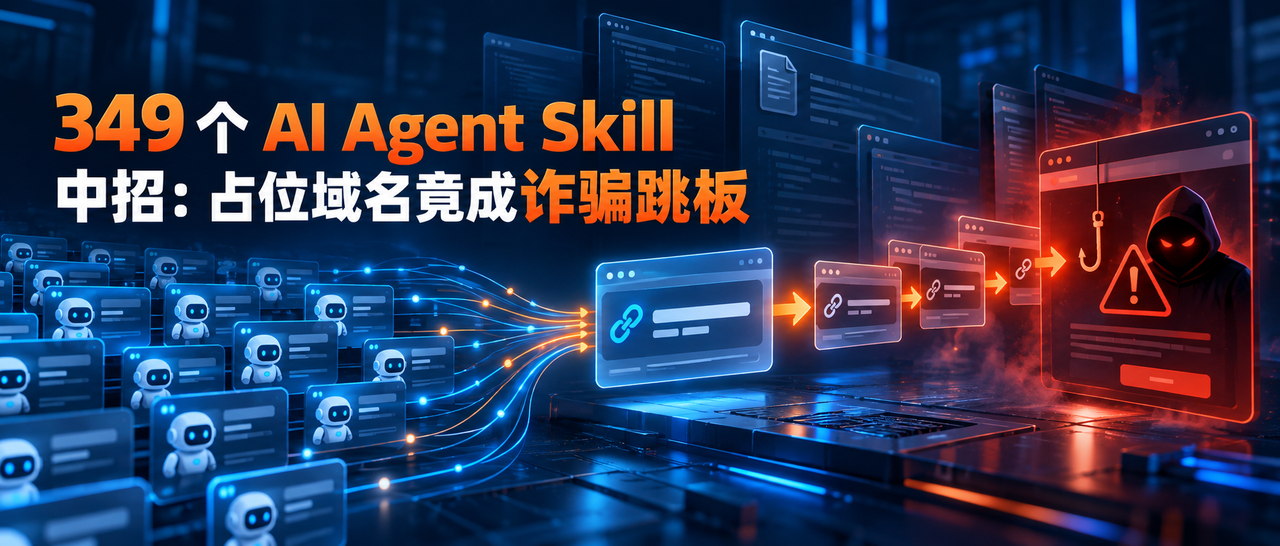
Manifold Security 发现,两个被大量用作占位符的域名出现在约 35.9 万个 GitHub 文件中,并被 349 个 AI Agent Skill 引用,而这些域名如今已被观察到在 macOS 环境中触发经过伪装的诈骗重定向。
yoursite.com 和 your-domain.com 两个域名合计出现在约 35.9 万个 GitHub 文件中,并被 349 个 AI Agent Skill 引用。example.com 不同,这两个域名并未被互联网号码分配局(IANA)保留,因此任何人都可以注册。
伪装广告重定向专门针对 macOS
20 次最终进入域名停放页或普通广告页面 1 次触发 Cloudflare 验证 1 次加载失败 2 次进入诈骗页面
your-domain.com 时,页面显示了一个伪造的 “MacOS Security Center” 安全警告,声称设备检测到 4 个病毒,并推广一个打着 55% 折扣旗号的假冒 McAfee 续费页面。prosecutoralliance.com。之后,用户可能继续被转发至联盟营销追踪平台;在研究人员观察到的一次案例中,最终甚至进入了真正的 McAfee 落地页。yoursite.com 时,用户被重定向至 europaeinblick.click。your-domain.com 后,用户可能进入一个仿冒 BBC News 的页面,其中同样推广类似的投资诈骗项目。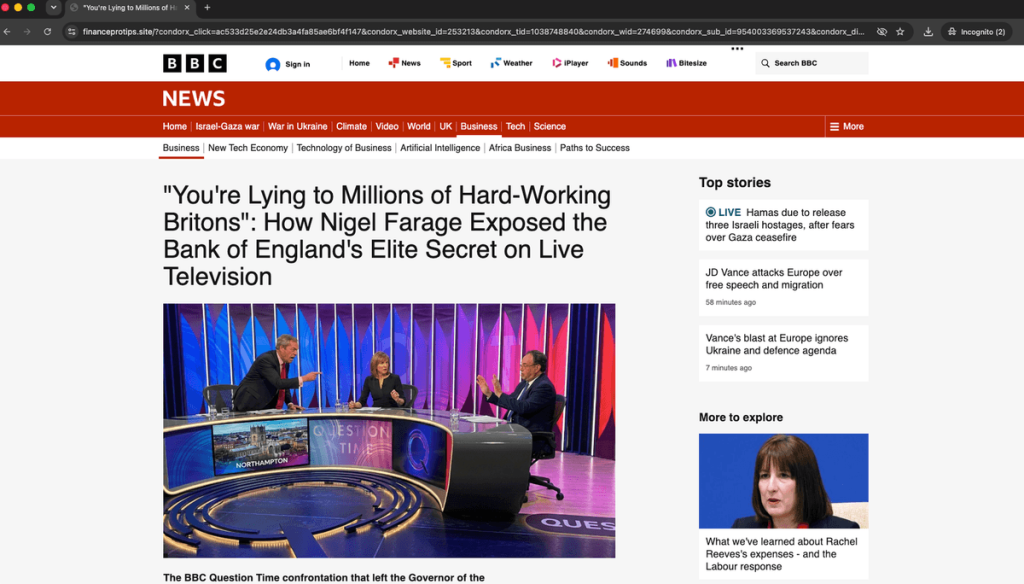
为什么静态安全检查没有发现问题
RDAP 域名注册信息查询 历史黑名单记录 使用不同 User-Agent 发起的 52 次探测请求
占位域名并非第一次被用于攻击
third-party.com 已被攻击者改造成针对 Windows 用户的 ClickFix 诱饵页面。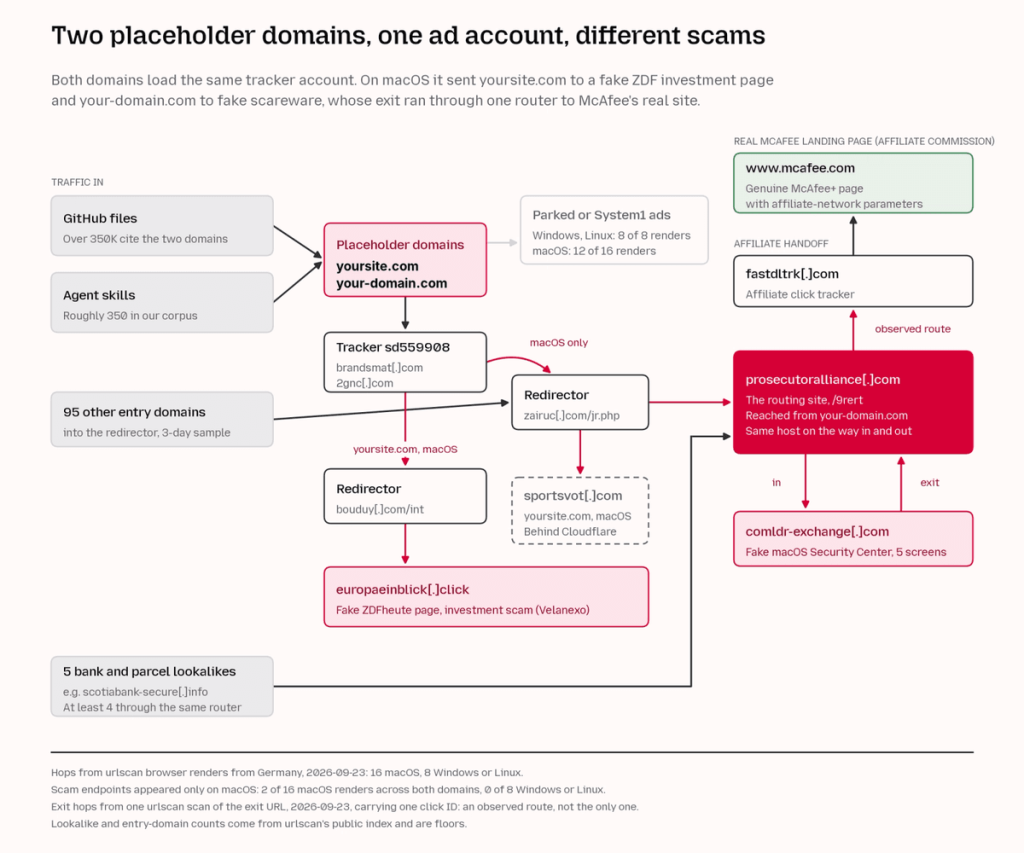
热门文章
调研报告
-
报告发布 |《全球数据泄露态势月度报告》(2026年8月)| 附下载地址
-
报告发布 | 大模型安全测评体系与实践报告(2026)
-

价值图谱 | WEB漏洞扫描产品核心能力介绍
-
报告发布 | 智能网联汽车安全 选型指南
-

报告发布 | 暗网情报(DWI)能力白皮书