【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(0907-0920)
· 最新公开通报动态
1. 公开通报动态
· 公开通报详情汇总
1. 公开通报问题分析
2. 公开通报问题汇总
· 漏洞风险分析
1. 各漏洞类型占比分析
2. 存在漏洞的App各类型占比分析
一、 最新公开通报动态
1. 公开通报动态
依据"广东省通信管理局官网"发布,9月20日,广东省通信管理局依据相关法律法规,开展App、SDK违法违规收集使用个人信息专项治理行动。9月检测发现21款App存在违法违规收集使用个人信息的问题,广东省通信管理局予以公开通报。
依据"甘肃省通信管理局官网"发布,9月10日,甘肃省通信管理局依据相关法律法规,开展App、SDK违法违规收集使用个人信息专项治理行动。9月检测发现10款App存在违法违规收集使用个人信息的问题,甘肃省通信管理局予以全网下架处置。
依据"国家网络安全通报中心公众号"发布,9月1日,公安部计算机信息系统安全产品质量监督检验中心依据相关法律法规,检测发现42款移动应用存在一项或者多项违法违规收集使用个人信息情况,现进行通报。上期通报的公安部计算机信息系统安全产品质量监督检验中心检测发现的35款违法违规移动应用,经复测仍有5款存在问题,相关移动应用分发平台已予以下架。
二、 公开通报详情汇总
1. 公开通报问题分析
依据近两周公开通报数据,发现存在隐私合规类问题的App数据,从App行业分类及TOP3问题数据两方面来说明。
1) 问题行业TOP3:
问诊挂号类
其他
网上购物类
2) 隐私合规问题TOP3:
TOP1:认定方法-3 未经用户同意收集使用个人信息
TOP2:认定方法-2-1 未逐一列出App(包括委托的第三方或嵌入的第三方代码、插件)收集使用个人信息的目的、方式、范围
TOP3:认定方法-3-2 用户明确表示不同意后,仍收集个人信息或打开可收集个人信息的权限,或频繁征求用户同意、干扰用户正常使用
2. 公开通报问题汇总
针对国家近两周公开通报数据,依据问题类型,统计涉及App数量如下:
问题分类 | 问题数量 |
191-3 未经用户同意收集使用个人信息 | 38 |
191-2-1 未逐一列出App(包括委托的第三方或嵌入的第三方代码、插件)收集使用个人信息的目的、方式、范围 | 23 |
191-3-2 用户明确表示不同意后,仍收集个人信息或打开可收集个人信息的权限,或频繁征求用户同意、干扰用户正常使用 | 21 |
191-4 违反必要原则、收集与其提供的服务无关的个人信息 | 19 |
164-1 违规收集个人信息 | 14 |
191-1 未公开个人信息收集使用规则 | 12 |
个保法-30 个人信息处理者处理敏感个人信息的,除本法第十七条第一款规定的事项外,还应当向个人告知处理敏感个人信息的必要性以及对个人权益的影响;依照本法规定可以不向个人告知的除外 | 12 |
164-2 超范围收集个人信息 | 11 |
191-1-2 在App首次运行时未通过弹窗等明显方式提示用户阅读隐私政策等收集使用规则 | 10 |
191-2-3 在申请打开可收集个人信息的权限,或申请收集用户身份证号、银行账号、行踪轨迹等个人敏感信息时,未同步告知用户其目的,或者目的不明确、难以理解 | 10 |
191-6-4 更正、删除个人信息或注销用户账号等用户操作已执行完毕,但App后台并未完成的 | 9 |
191-1 未公开收集使用规则 | 8 |
191-6-1 未提供有效的更正、删除个人信息及注销用户账号功能 | 8 |
164-5 App强制、频繁、过度索取权限 | 7 |
191-1-3 隐私政策等收集使用规则难以访问,如进入App主界面后,需多于4次点击等操作才能访问到 | 7 |
191-4-4 收集个人信息的频度等超出业务功能实际所需 | 7 |
191-6-3 虽提供了更正、删除个人信息及注销用户账号功能,但未及时响应用户相应操作,需人工处理的,未在承诺时限内(承诺时限不得超过15个工作日,无承诺时限的,以15个工作日为限)完成核查和处理 | 5 |
个保法-23 个人信息处理者向其他个人信息处理者提供其处理的个人信息的,应当向个人告知接收方的名称或者姓名、联系方式、处理目的、处理方式和个人信息的种类,并取得个人的单独同意 | 4 |
191-1-4 隐私政策等收集使用规则难以阅读,如文字过小过密、颜色过淡、模糊不清、或未提供简体中文版等 | 3 |
191-2 未明示收集使用个人信息的目的、方式和范围 | 3 |
191-6 未按法律规定提供删除或更正个人信息功能”或“未公布投诉、举报方式等信息 | 3 |
个保法-29 处理敏感个人信息应当取得个人的单独同意 | 3 |
164-4 强制用户使用定向推送 | 2 |
164-6 App频繁自启动和关联启动 | 2 |
191-1-2 在App首次运行时未通过弹窗等明显方式提示阅读隐私政策 | 2 |
191-3-6 利用用户个人信息和算法定向推送信息,未提供非定向推送信息的选项 | 2 |
191-6-2 为注销用户账号设置不必要或不合理条件 | 2 |
19号令 实现相同目的或者达到同等业务要求,存在其他非人脸识别技术方式的,不得将人脸识别技术作为唯一验证方式。个人不同意通过人脸信息进行身份验证的,应当提供其他合理、便捷的方式。国家对应用人脸识别技术验证个人身份另有规定的,从其规定。 | 2 |
个保法-31 个人信息处理者处理不满十四周岁未成年人个人信息的,未制定专门的个人信息处理规则;个人信息处理者处理不满十四周岁未成年人个人信息的,应当取得未成年人的父母或者其他监护人的同意 | 2 |
191-6-2 191-6-2为更正、删除个人信息或注销用户账号设置不必要或不合理条件 | 1 |
个保法-31 处理未成年人个人信息未制定专门处理规则 | 1 |
总计 | 253 |
针对国家近两周公开通报数据,依据App类型,统计出现通报的App数量如下:
App类型 | App数量 |
问诊挂号类 | 29 |
其他 | 17 |
网上购物类 | 17 |
学习教育类 | 13 |
用车服务类 | 10 |
酒店服务类 | 7 |
网络约车类 | 4 |
餐饮外卖类 | 3 |
即时通信类 | 3 |
交通票务类 | 3 |
女性健康类 | 3 |
网络社区类 | 3 |
邮箱云盘类 | 2 |
地图导航类 | 1 |
旅游服务类 | 1 |
求职招聘类 | 1 |
投资理财类 | 1 |
网络直播类 | 1 |
在线影音类 | 1 |
总计 | 120 |
三、 漏洞风险分析
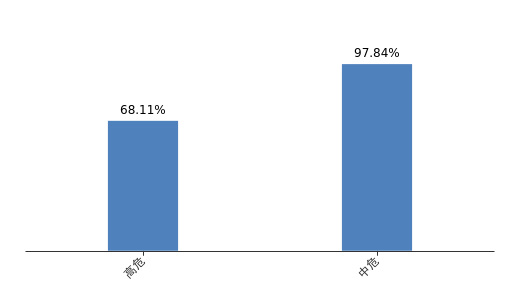
从全国的Android App中随机抽取了252款进行漏洞检测发现,存在中高危漏洞威胁的App为185个,即73.41%以上的App存在中高危漏洞风险。而这185款漏洞应用中,有高危漏洞的应用共126款,占比68.11%,有中危漏洞的应用共181款,占比97.84%(同一款应用可能存在多个等级的漏洞)。存在不同风险等级漏洞的App占比如下:
1. 各漏洞类型占比分析
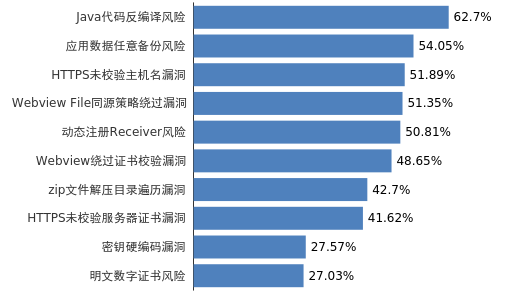
针对不同类型的漏洞进行统计,应用中高危漏洞数量排名前三的类型分别为Java代码反编译风险、应用数据任意备份风险以及HTTPS未校验主机名漏洞。各漏洞类型占比情况如下图所示:
2. 存在漏洞的App各类型占比分析
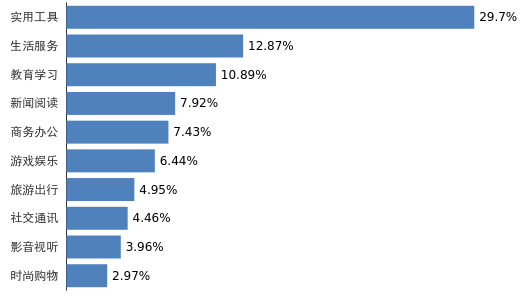
从APP类型来看,实用工具类APP存在漏洞风险最多,占漏洞APP总量的29.7%,其次为生活服务类APP,占比12.87%,教育学习类APP位居第三,占比10.89%,漏洞数量排名前十的类型如下图所示:
热门文章
调研报告
-
报告发布 |《全球数据泄露态势月度报告》(2026年8月)| 附下载地址
-
报告发布 | 大模型安全测评体系与实践报告(2026)
-

价值图谱 | WEB漏洞扫描产品核心能力介绍
-
报告发布 | 智能网联汽车安全 选型指南
-

报告发布 | 暗网情报(DWI)能力白皮书