【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(0824-0906)
【梆梆安全监测】安全隐私合规监管趋势及漏洞风险报告(0824-0906)
●最新公开通报动态
公开通报动态
●公开通报详情汇总
公开通报问题分析
公开通报问题汇总
●漏洞风险分析
各漏洞类型占比分析
存在漏洞的App各类型占比分析
01最新公开通报动态
1. 公开通报动态
· 依据"山东省通信管理局官网"发布,9月2日,山东省通信管理局依据相关法律法规,开展App、SDK 违法违规收集使用个人信息专项治理行动。截至目前,有15款存在问题并被我局通知限期整改的App未按要求在限期内完成整改反馈,山东省通信管理局现予以通报。截至目前,有3款存在问题的App经书面要求整改、通报再次要求整改后,仍未在规定时限内完成整改反馈,山东省通信管理局予以下架。
· 依据"北京市通信管理局官网"发布,9月2日,北京市通信管理局依据相关法律法规,开展App、SDK 违法违规收集使用个人信息专项治理行动。截至目前,尚有5款移动互联网应用程序未整改或整改不到位,北京市通信管理局现予以公开通报。截至目前,仍有2款移动互联网应用程序未整改或整改不到位,北京市通信管理局现予以全网下架处置。
· 依据"青海省通信管理局官网"发布,9月1日,青海省通信管理局依据相关法律法规,开展App、SDK 违法违规收集使用个人信息专项治理行动。9月检测发现1款App存在违法违规收集使用个人信息的问题,青海省通信管理局予以公开通报。
· 依据"四川省通信管理局官网"发布,8月31日,四川省和重庆市通信管理局依据相关法律法规,开展App、SDK 违法违规收集使用个人信息专项治理行动。8月检测发现16款App存在违法违规收集使用个人信息的问题,四川省和重庆市通信管理局予以公开通报。
· 依据"宁夏回族自治区通信管理局官网"发布,8月31日,宁夏回族自治区通信管理局依据相关法律法规,开展App、SDK 违法违规收集使用个人信息专项治理行动。截止目前,尚有5款小程序未整改,宁夏回族自治区通信管理局现予以通报。6月,通报了15款存在侵害用户权益行为的小程序并要求整改,截至目前,尚有9款小程序未完成整改,宁夏回族自治区通信管理局现予以全网下架处置。
· 依据"江苏省通信管理局官网"发布,8月28日,江苏省通信管理局依据相关法律法规,开展App、SDK 违法违规收集使用个人信息专项治理行动。8月检测发现6款App存在违法违规收集使用个人信息的问题,江苏省通信管理局予以公开通报。
· 依据"浙江省通信管理局官网"发布,8月27日,浙江省通信管理局依据相关法律法规,开展App、SDK 违法违规收集使用个人信息专项治理行动。8月检测发现15款App存在违法违规收集使用个人信息的问题,浙江省通信管理局予以公开通报。
· 依据"山西省通信管理局官网"发布,8月26日,山西省通信管理局依据相关法律法规,开展App、SDK 违法违规收集使用个人信息专项治理行动。8月检测发现24款App存在违法违规收集使用个人信息的问题,山西省通信管理局予以公开通报。
· 依据"中华人民共和国工业和信息化部官网"发布,8月25日,中华人民共和国工业和信息化部依据相关法律法规,开展App、SDK 违法违规收集使用个人信息专项治理行动。8月检测发现26款App存在违法违规收集使用个人信息的问题,中华人民共和国工业和信息化部予以公开通报。
02公开通报详情汇总
1. 公开通报问题分析
依据近两周公开通报数据,发现存在隐私合规类问题的App数据,从App行业分类及TOP3问题数据两方面来说明。
1) 问题行业TOP3:
·其他
·网上购物类
·即时通信类
2) 隐私合规问题TOP3:
· TOP1:164-1 违规收集个人信息
·TOP2:164-5 App强制、频繁、过度索取权限
·TOP3:认定方法-1 未公开收集使用规则
2. 公开通报问题汇总
针对国家近两周公开通报数据,依据问题类型,统计涉及App数量如下:
问题分类 | 问题数量 |
164-1 违规收集个人信息 | 73 |
164-5 App强制、频繁、过度索取权限 | 33 |
191-1 未公开收集使用规则 | 21 |
164-6 App频繁自启动和关联启动 | 18 |
164-2 超范围收集个人信息 | 15 |
191-2 未明示收集使用个人信息的目的、方式和范围 | 13 |
164-3 违规使用个人信息 | 10 |
个保法-51 未采取相应的加密、去标识化等安全技术措施 | 10 |
191-3 未经用户同意收集使用个人信息 | 8 |
164-4 强制用户使用定向推送 | 7 |
191-6-2 191-6-2为更正、删除个人信息或注销用户账号设置不必要或不合理条件 | 4 |
26号文 窗口关闭用户可选 | 3 |
26号文 未妥善处理用户投诉 | 2 |
26号文 未集中展示嵌入的SDK 名称、功能及其处理个人信息的规则 | 2 |
191-5 未经同意向他人提供个人信息 | 1 |
164-9 应用分发平台上的App信息明示不到位 | 1 |
164-10 应用分发平台管理责任落实 | 1 |
191-6-1 未提供有效的更正、删除个人信息及注销用户账号功能 | 1 |
191-4 违反必要原则、收集与其提供的服务无关的个人信息 | 1 |
26号文 采取自动续订、自动续费方式提供服务的,应当征得用户同意,不得默认勾选、强制捆绑开通 | 1 |
164-7 欺骗误导用户下载App | 1 |
总计 | 226 |
针对国家近两周公开通报数据,依据App类型,统计出现通报的App数量如下:
App类型 | App数量 |
其他 | 55 |
网上购物类 | 6 |
即时通信类 | 6 |
本地生活类 | 5 |
旅游服务类 | 5 |
手机银行类 | 4 |
学习教育类 | 4 |
二手车交易类 | 3 |
邮箱云盘类 | 3 |
在线影音类 | 3 |
安全管理类 | 3 |
投资理财类 | 3 |
拍摄美化类 | 2 |
网络约车类 | 2 |
房屋租售类 | 2 |
应用商店类 | 2 |
地图导航类 | 2 |
交通票务类 | 2 |
用车服务类 | 2 |
婚恋相亲类 | 2 |
电子图书类 | 2 |
网络借贷类 | 1 |
问诊挂号类 | 1 |
浏览器类 | 1 |
输入法类 | 1 |
求职招聘类 | 1 |
新闻资讯类 | 1 |
网络社区类 | 1 |
邮件快件寄递类 | 1 |
演出票务类 | 1 |
总计 | 127 |
03漏洞风险分析
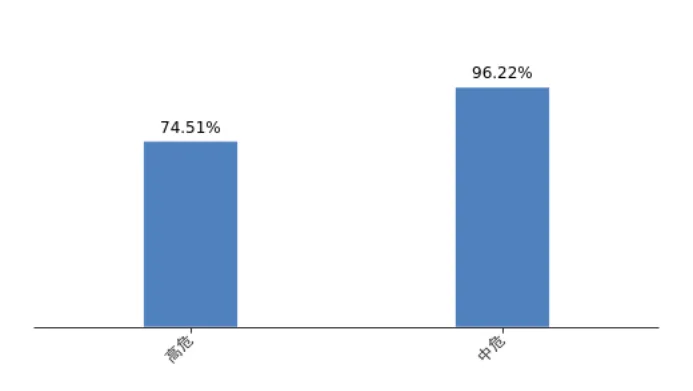
从全国的Android App中随机抽取了1,081款进行漏洞检测发现,存在中高危漏洞威胁的App为820个,即75.86%以上的App存在中高危漏洞风险。而这820款漏洞应用中,有高危漏洞的应用共611款,占比74.51%,有中危漏洞的应用共789款,占比96.22%(同一款应用可能存在多个等级的漏洞)。存在不同风险等级漏洞的App占比如下:
各漏洞类型占比分析
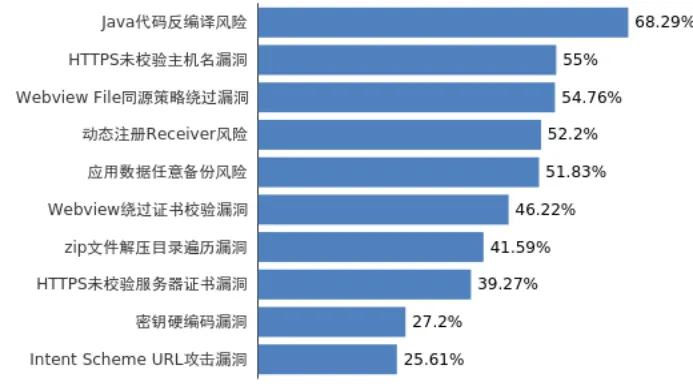
针对不同类型的漏洞进行统计,应用中高危漏洞数量排名前三的类型分别为Java代码反编译风险、HTTPS未校验主机名漏洞以及Webview File同源策略绕过漏洞。各漏洞类型占比情况如下图所示:
存在漏洞的App各类型占比分析
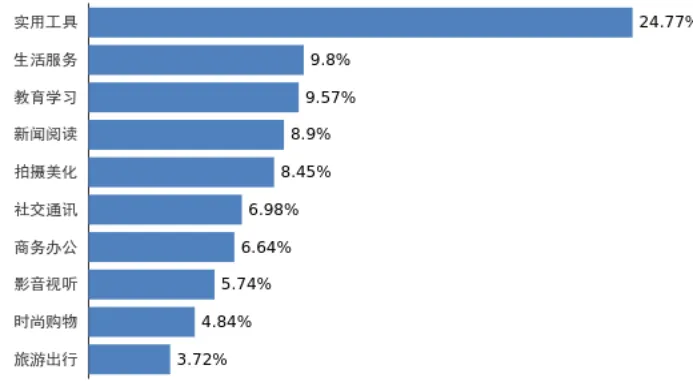
从App类型来看,实用工具类App存在漏洞风险最多,占漏洞App总量的24.77%,其次为生活服务类App,占比9.8%,教育学习类App位居第三,占比9.57%,漏洞数量排名前十的类型如下图所示:
热门文章

调研报告
-
报告发布 |《全球数据泄露态势月度报告》(2026年8月)| 附下载地址
-
报告发布 | 大模型安全测评体系与实践报告(2026)
-

价值图谱 | WEB漏洞扫描产品核心能力介绍
-
报告发布 | 智能网联汽车安全 选型指南
-

报告发布 | 暗网情报(DWI)能力白皮书